
Digitale Forensik

Digitale Forensik ist der wissenschaftliche Prozess der Identifizierung, Erfassung, Untersuchung, Analyse und Auswertung elektronischer Daten unter Wahrung ihrer Integrität. Er kommt zum Einsatz, wenn Informationen, die auf Computern, Mobiltelefonen, Speichergeräten, in Netzwerken oder in Cloud-Systemen gespeichert sind, zur Aufklärung eines Vorfalls beitragen können.
In einfachen Worten, digitale Forensik Es geht um mehr als nur das Auffinden von Dateien. Es wird versucht, festzustellen, was geschehen ist, woher die Beweise stammen, ob sie verändert wurden und ob ein anderer Ermittler dieselben Ergebnisse bestätigen könnte.
Das NIST definiert digitale Forensik im Zusammenhang mit der Ermittlung, Erfassung, Prüfung und Analyse von Daten unter Wahrung der Datenintegrität und einer strengen Nachverfolgbarkeit.
Obwohl digitale Forensik und Wiederherstellung gelöschter Dateien Auch wenn sich diese Bereiche manchmal überschneiden, dienen sie unterschiedlichen Zwecken. Bei der Datenwiederherstellung geht es in erster Linie um die Wiederherstellung verlorener Informationen, während sich die forensische Arbeit auf die Sicherung, Untersuchung und Auswertung von Beweismitteln in ihrem ursprünglichen Kontext konzentriert.
Inhaltsübersicht
Kurzinfo zur digitalen Forensik
Artikel | Erläuterung |
Kategorie | Forensik / digitale Ermittlung |
Hauptzweck | Erfassen und analysieren digitale Beweismittel ohne es unnötig zu verändern |
Häufige Quellen | Computer, Festplatten, SSDs, Smartphones, USB-Sticks, Netzwerke, Cloud-Systeme |
Typischer Prozess | Erfassung → Prüfung → Analyse → Berichterstattung |
Grundprinzipien | Integrität der Beweismittel, Nachverfolgbarkeit, Wiederholbarkeit, Dokumentation |
Verwandte Begriffe | Computerforensik, Reaktion auf Sicherheitsvorfälle, Datenwiederherstellung, eDiscovery |
Gängige Werkzeuge | Bildgebungswerkzeuge, Schreibsperren, Artefaktanalysatoren, Speicherwerkzeuge |
Wichtigste Einschränkung | Beweismittel können durch Überschreiben, Verschlüsselung, physische Beschädigung oder andere Veränderungen unzugänglich werden. |
Der entscheidende Punkt ist, dass digitale Forensik ist eher ein Prozess als eine bestimmte Software.
Digitale Forensik – in einfacher Sprache erklärt
Eine hilfreiche Methode, um das Grundlagen der digitalen Forensik besteht darin, über den Unterschied zwischen dem Auffinden von Informationen und dem Nachweis ihrer Herkunft nachzudenken.
Stellen Sie sich vor, ein wichtiges Word-Dokument verschwindet von einem Firmencomputer.
Ein normaler Nutzer könnte fragen:
Kann ich das Dokument zurückbekommen?
Ein Kriminaltechniker stellt weitere Fragen:
- Wann wurde das Dokument erstellt?
- Wann wurde es zuletzt geändert?
- Wurde es gelöscht?
- Welches Konto hat darauf zugegriffen?
- Wurde es auf ein anderes Gerät kopiert?
- Gibt es noch weitere Spuren der Datei?
- Hat sich das ursprüngliche Speichergerät seit dem Vorfall geändert?
- Kann ein anderer Prüfer das Ergebnis reproduzieren?
Daher kann die Datenwiederherstellung zwar Teil einer Untersuchung sein, stellt jedoch nicht die gesamte digitale Forensik Prozess.
Das gleiche Prinzip gilt für den Browserverlauf, E-Mails, Systemprotokolle, USB-Aktivitäten, Cloud-Daten, Spuren von Malware und andere digitale Beweismittel.
Wie funktioniert die digitale Forensik?
NIST SP 800-86 beschreibt einen forensischen Prozess, der aus vier Phasen besteht: Erhebung, Prüfung, Analyse und Berichterstattung.
Der genaue Arbeitsablauf variiert je nach Untersuchung, doch dieses Modell bietet eine nützliche Grundlage, um zu verstehen, wie digitale Forensik funktioniert.
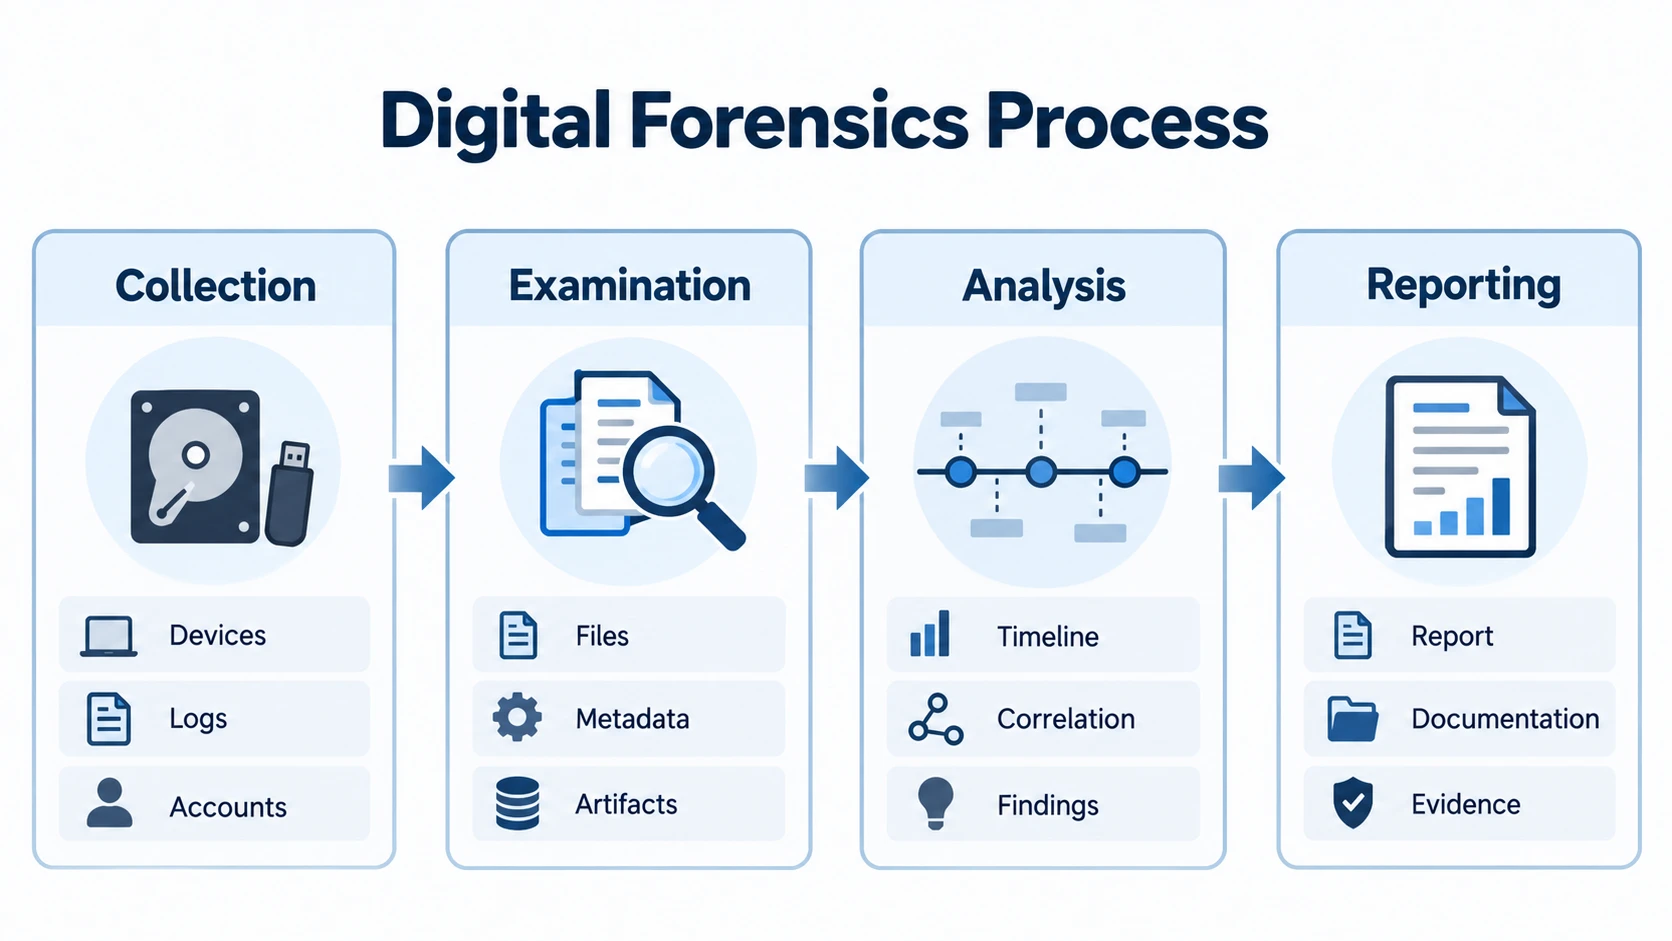
1. Sammlung
In der ersten Phase werden potenziell relevante Daten ermittelt und gesammelt.
Mögliche Quellen sind unter anderem:
- Interne Festplatten und SSDs
- USB-Sticks und Speicherkarten
- Mobile Geräte
- Server
- Betriebssystemprotokolle
- Browser-Protokolle
- Netzwerkverkehr
- Cloud-Konten
- Anwendungsdatenbanken
- Flüchtiger Speicher
Das Sammeln bedeutet jedoch nicht, einfach alle Dateien zu kopieren, die nützlich erscheinen.
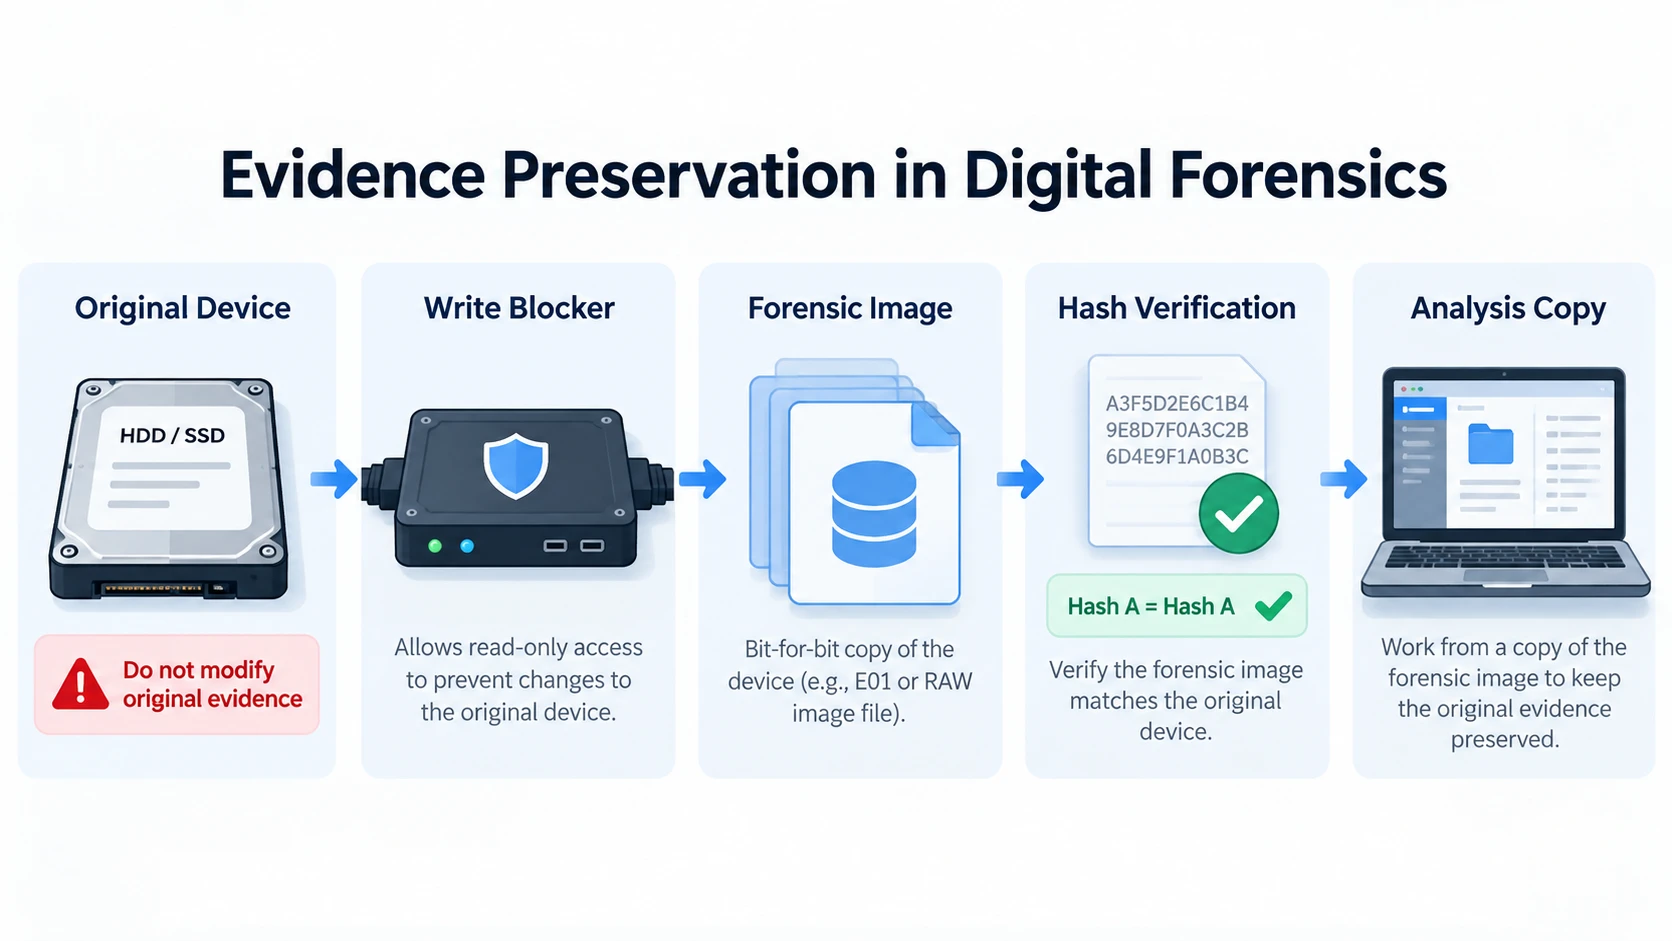
Die Ermittler überlegen zudem, wie die Originalquelle geschützt werden kann. Bei Speichermedien bedeutet dies oft, dass ein forensisches Abbild erstellt wird, anstatt wiederholt auf der Originalfestplatte zu arbeiten.
Unser Leitfaden zu Datenvisualisierung erläutert, wie ein Abbild auf Sektorebene es ermöglicht, nachfolgende Überprüfungen an einer Kopie durchzuführen und gleichzeitig unnötige Änderungen am Quellgerät zu vermeiden.
Ein Hardware- oder Software-Schreibschutz kann ebenfalls verhindern, dass die forensische Workstation Änderungen am Speichermedium vornimmt.
2. Prüfung
Nach der Datenerhebung suchen die Ermittler nach Informationen, die möglicherweise relevant sind.
Dazu können gehören:
- Vorhandene Dateien
- Gelöschte Dateieinträge
- Metadaten des Dateisystems
- Browser-Verlauf
- Informationen zur Registrierung
- E-Mail-Datenbanken
- Ereignisprotokolle
- Anwendungsartefakte
- Bilder und Videos
- Archiv
- Suchbegriffe
- Zeitstempel
In diesem Stadium, Tools für die digitale Forensik dazu beitragen, große Mengen an Rohdaten so aufzubereiten, dass Ermittler diese effizienter auswerten können.
So kann ein Ermittler beispielsweise ein Festplatten-Image nach Dokumenten durchsuchen, die innerhalb eines bestimmten Zeitraums erstellt wurden, gelöschte Datensätze identifizieren oder Metadaten überprüfen, die mit einem verdächtigen Benutzerkonto in Verbindung stehen.
3. Analyse
Bei der Untersuchung werden Artefakte festgestellt. Im Rahmen der Analyse wird versucht, die Bedeutung dieser Artefakte zu ergründen.
Angenommen, Ermittler entdecken eine gelöschte Tabellenkalkulation. Die Datei selbst mag zwar nützlich sein, doch andere Beweismittel können mehr Kontext liefern.
Sie könnten miteinander in Zusammenhang stehen:
- Erstellungs- und Änderungszeiten von Dateien
- Windows-Anmeldeereignisse
- USB-Verbindungsprotokolle
- Browser-Downloads
- Bewerbungsverlauf
- E-Mail-Anhänge
- Protokolle zur Cloud-Synchronisierung
Zusammen können diese Fundstücke dazu beitragen, den Ablauf der Ereignisse zu rekonstruieren.
Diese Unterscheidung ist wichtig, da eine einzelne wiederhergestellte Datei oder ein einzelner Zeitstempel selten ausreicht, um einen gesamten Vorfall zu erklären.
4. Berichterstattung
In der letzten Phase werden die Untersuchung und deren Ergebnisse festgehalten.
Ein forensisches Gutachten kann Folgendes dokumentieren:
- Beweisquellen
- Erfassungsmethoden
- Tools und Softwareversionen
- Hash-Werte
- Relevante Artefakte
- Zeitplan der Ermittlungen
- Technische Einschränkungen
- Ergebnisse und Belege
Gute Berichterstattung unterscheidet zudem zwischen beobachteten Fakten und Interpretationen.
Dadurch kann ein anderer qualifizierter Prüfer nachvollziehen, wie die Ermittler zu ihren Ergebnissen gelangt sind.
Was macht digitale Beweismittel forensisch zuverlässig?
Nützliche Informationen zu finden, ist nur ein Teil von digitale Forensik. Die Ermittler müssen zudem die Zuverlässigkeit dieser Informationen gewährleisten.
Integrität der Beweise
Digitale Informationen lassen sich leicht ändern.
Das Öffnen einer Datei, das Starten eines Betriebssystems, die Installation von Software oder das Schreiben neuer Daten auf eine Festplatte kann Zeitstempel, Protokolle, temporäre Dateien oder Speichersektoren verändern.
Aus diesem Grund sichern Ermittler häufig die Originalquelle und führen die Analyse stattdessen anhand eines forensischen Abbilds oder einer Arbeitskopie durch.
Überwachungskette (Chain of Custody)
Eine Nachverfolgungskette dokumentiert, wie Beweismittel gesichert, aufbewahrt, weitergeleitet und untersucht wurden.
Typische Datensätze können folgende Angaben enthalten:
- Das ursprüngliche Gerät
- Datum und Uhrzeit der Abholung
- Die Person, die es gesammelt hat
- Erfassungsmethode
- Weitergaben zwischen Ermittlern
- Lagerort
- Relevante Hash-Werte
Diese Dokumentation hilft dabei, festzustellen, was während der Ermittlungen mit den Beweismitteln geschehen ist.
Hash-Überprüfung
Ein kryptografischer Hash erzeugt einen Wert, der aus dem Inhalt digitaler Daten abgeleitet wird.
Ändern sich die Daten, sollte sich auch der daraus resultierende Hash-Wert ändern. Ermittler können daher Hash-Werte vergleichen, um zu überprüfen, ob ein forensisches Image weiterhin mit der ursprünglich erstellten Kopie übereinstimmt.
Wiederholbarkeit
Ein anderer Forscher sollte nachvollziehen können, wie ein Ergebnis zustande gekommen ist.
Deshalb ist professionelle digitale Forensik Workflows dokumentieren Tools, Einstellungen, Befehle, Versionen, Suchvorgänge und analytische Entscheidungen, anstatt sich auf das Gedächtnis zu verlassen.
Die wichtigsten Arten der digitalen Forensik
Nicht bei jeder Untersuchung wird dieselbe Art von System geprüft. Daher gibt es mehrere Bereiche der digitale Forensik den Fokus auf verschiedene Beweisquellen legen.
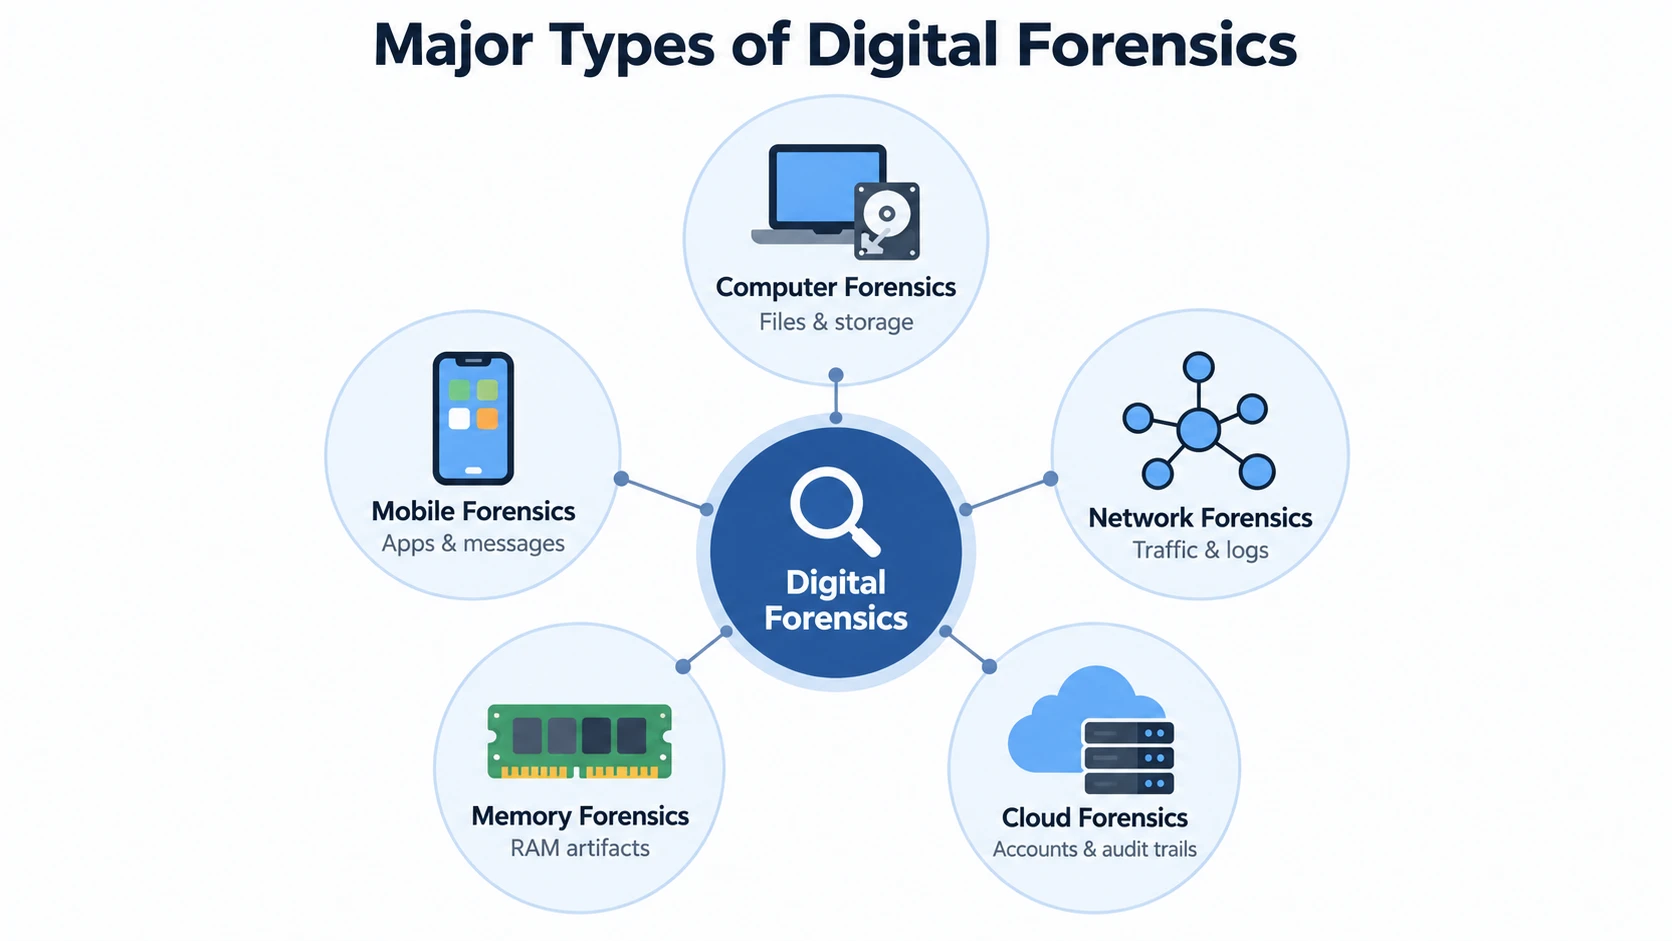
Computerforensik
Computerforensik konzentriert sich in erster Linie auf Computer und angeschlossene Speichergeräte.
Zu den Nachweisen können gehören:
- Dateien und Ordner
- Metadaten des Dateisystems
- Elemente der Windows-Registrierung
- Benutzerkonten
- Browser-Protokolle
- Installierte Anwendungen
- Ereignisprotokolle
- Gelöschte Daten
Windows-Systeme verwenden in der Regel das NTFS-Dateisystem, das Metadaten wie Dateieinträge, Zeitstempel und Verzeichnisinformationen speichert.
Eine ausführlichere Erläuterung der zugrunde liegenden Struktur finden Sie unter Was ist das NTFS-Dateisystem?.
Forensik für mobile Geräte
Die mobile Forensik untersucht Smartphones, Tablets und die damit verbundenen Daten.
Je nach Gerät und Erfassungsmethode arbeiten die Ermittler unter Umständen mit Nachrichten, Fotos, Anwendungsdaten, Systemdatenbanken, Anrufprotokollen und anderen Datenelementen.
Dank moderner Verschlüsselung und sicherer Hardware kann sich die Erfassung von Mobilgeräten erheblich von der herkömmlichen Analyse von Computerspeichern unterscheiden.
Netzwerk-Forensik
Die Netzwerkforensik untersucht die Kommunikation zwischen Systemen.
Zu den relevanten Beweisen können gehören:
- Paketaufzeichnungen
- DNS-Anfragen
- Firewall-Protokolle
- VPN-Aktivität
- Proxy-Protokolle
- Verbindungsdatensätze
- Netzwerkflussdaten
Diese Informationen können den Ermittlern dabei helfen, nachzuvollziehen, wie die Systeme während eines Vorfalls miteinander kommuniziert haben.
Speicher-Forensik
Die Speicherforensik untersucht flüchtige Daten, die im RAM gespeichert sind.
Der Arbeitsspeicher (RAM) kann Informationen über laufende Prozesse, aktive Netzwerkverbindungen, geladene Module, schädlichen Code und temporäre Systemzustände enthalten.
Da diese Informationen nach dem Herunterfahren verloren gehen können, müssen Ermittler manchmal entscheiden, ob vor dem Ausschalten eines Systems eine Erfassung des aktiven Speichers erfolgen soll.
Cloud-Forensik
Cloud-Dienste stellen eine weitere Quelle für digitale Beweismittel.
Im Rahmen der Ermittlungen können folgende Aspekte untersucht werden:
- Anmeldedaten
- Prüfungsverläufe
- Protokolle zum Dateizugriff
- Versionshistorie
- Änderungen am Konto
- Cloud-Speicher
- Verwaltungstätigkeit
Die verfügbaren Daten hängen jedoch häufig vom Anbieter, der Dienstkonfiguration, den Aufbewahrungsrichtlinien und den Kontoberechtigungen ab.
Warum digitale Forensik wichtig ist
Verstehen digitale Forensik Das ist von Bedeutung, da viele wichtige Ereignisse mittlerweile elektronische Spuren hinterlassen.
Vorfälle im Bereich der Cybersicherheit
Nach einem Malware-Befall, einem Ransomware-Angriff, einem unbefugten Zugriff oder einem anderen Sicherheitsvorfall kann eine forensische Analyse dabei helfen, festzustellen, was genau passiert ist und welche Systeme betroffen waren.
Außerdem kann es die Reaktion auf Vorfälle unterstützen, indem es relevante Dateien, Konten, Protokolle und Zeitachsen identifiziert.
Interne Ermittlungen
Organisationen können prüfen, digitale Beweismittel bei der Untersuchung von mutmaßlichem Datendiebstahl, Verstößen gegen Richtlinien, unbefugten Dateiübertragungen oder gelöschten Geschäftsunterlagen.
So kann beispielsweise ein fehlender Ordner für sich genommen nur begrenzte Informationen liefern. Metadaten des Dateisystems, der Anwendungsverlauf, USB-Protokolle, Logs und Sicherungskopien können zusätzlichen Kontext liefern.
Rechtliche Ermittlungen
Elektronische Informationen können für zivil-, straf-, aufsichtsrechtliche oder arbeitsrechtliche Angelegenheiten von Bedeutung sein.
In solchen Situationen ist es besonders wichtig, die Quelle der Beweise und die Ermittlungsmethode zu dokumentieren.
Datenverlust und -wiederherstellung
Die Grundsätze von digitale Forensik Erläutern Sie außerdem, warum Nutzer vorsichtig sein sollten, wenn wichtige Daten verloren gehen.
Das Schreiben zusätzlicher Daten auf ein betroffenes Speichergerät kann Informationen überschreiben, die andernfalls möglicherweise noch wiederherstellbar wären.
Auch das Verhalten des Dateisystems spielt eine Rolle. Ein Journaling-Dateisystem, … protokolliert beispielsweise strukturelle Änderungen, um die Konsistenz zu gewährleisten. Das Journaling bedeutet jedoch nicht, dass gelöschte Dateiinhalte immer wiederherstellbar bleiben.
Wenn es daher darauf ankommt, fehlende Informationen zu erhalten, sollten Nutzer unnötige Änderungen am Gerät auf ein Minimum beschränken.
Digitale Forensik vs. Datenwiederherstellung
Diese Konzepte überschneiden sich zwar, lösen aber unterschiedliche Probleme.
Digitale Forensik | Datenrettung | |
Hauptfrage | Was ist passiert, und welche Beweise sprechen dafür? | Können die verlorenen Daten wiederhergestellt werden? |
Hauptziel | Ermittlungen und Beweisanalyse | Zugängliche Dateien wiederherstellen |
Integrität der Beweismittel | Zentrale Anforderung | Das hängt von der Situation ab |
Produktkette | Oft wichtig | Bei einer normalen Wiederherstellung in der Regel nicht erforderlich |
Typische Ausgabe | Befunde, Artefakte, Zeitachse, Bericht | Wiederhergestellte Dateien |
Werkzeuge | Bildgebung, Analyse, Speicher, Netzwerk, Artefakt-Tools | Tools zur Wiederherstellung von Dateien und Speichermedien |
Der wichtigste Unterschied liegt in der Absicht.
Wenn ein Familienfoto versehentlich gelöscht wurde, ist es dem Nutzer in der Regel wichtig, die Datei wiederherzustellen.
Wenn ein Dokument im Rahmen einer internen Untersuchung verschwindet, benötigt der Ermittler möglicherweise sowohl das Dokument selbst als auch Belege dafür, wann es verschwunden ist, welches Konto damit in Verbindung stand und wie die Ermittler zu dieser Schlussfolgerung gelangt sind.
Daher kann die Datenwiederherstellung dazu beitragen, digitale Forensik, aber die beiden Begriffe sind nicht austauschbar.
Wo begegnet man der digitalen Forensik?
Die meisten Benutzer öffnen Windows nicht und sehen dort keine Funktion namens “Digitale Forensik”.”
Stattdessen lernen sie das Konzept anhand realer Situationen kennen.
Gelöschte oder fehlende Dateien
Gelöschte Daten können relevant werden, wenn Ermittler feststellen müssen, ob Informationen vor ihrem Verschwinden vorhanden waren.
Je nach Dateisystem und Speichermedium können gelöschte Dateieinträge oder Dateiinhalte so lange verfügbar bleiben, bis sie durch andere Daten überschrieben werden.
Für gewöhnliche Fälle der Datenwiederherstellung finden Sie in unserem Leitfaden zu Gelöschte Daten von einer Festplatte wiederherstellen erläutert, was nach dem Löschen geschieht und warum eine weitere Nutzung des Laufwerks die Chancen auf eine Wiederherstellung verringern kann.
Eine Genesung ist jedoch niemals garantiert.
SSDs bringen eine weitere Komplikation mit sich, da gelöschte Daten durch TRIM und die Garbage Collection möglicherweise entfernt werden, bevor ein Wiederherstellungs- oder Forensik-Tool darauf zugreifen kann.
Sicherheitsvorfälle
Im Rahmen einer Sicherheitsuntersuchung können Protokolle, Malware-Artefakte, Browseraktivitäten, Speicher- und Netzwerkdaten kombiniert werden, um einen Sicherheitsvorfall aufzuklären.
Aktivitäten im Zusammenhang mit USB und externen Speichermedien
Wechseldatenträger können Spuren in Betriebssystemdateien und Protokollen hinterlassen.
Anhand dieser Aufzeichnungen können Ermittler möglicherweise feststellen, ob ein Speichergerät an einen Computer angeschlossen war.
Browser- und Anwendungsaktivitäten
Webbrowser und Anwendungen können den Verlauf, den Cache, Datenbanken, zuletzt geöffnete Dokumente und andere Daten speichern.
Cloud- und Kontoaktivitäten
Authentifizierungsprotokolle und Prüfprotokolle können Kontozugriffe, administrative Änderungen oder Dateiaktivitäten aufzeigen, selbst wenn der lokale Computer nur begrenzte Informationen bereitstellt.
Häufige Missverständnisse bezüglich der digitalen Forensik
“Digitale Forensik bedeutet einfach nur, gelöschte Dateien wiederherzustellen.”
Die Wiederherstellung von Dateien ist nur eine von vielen möglichen Aufgaben.
Digitale Forensik kann außerdem Protokolle, Metadaten, Speicher, Netzwerke, Browser, mobile Geräte, Cloud-Systeme und Anwendungsdatenbanken untersuchen.
Sein übergeordneter Zweck besteht darin, Belege im Kontext zu identifizieren und zu interpretieren.
“Durch das Löschen einer Datei wird diese sofort endgültig vernichtet.”
Nicht immer.
Bei einigen Speichersystemen wird durch das Löschen der Verweis im Dateisystem geändert oder entfernt, während ein Teil der zugrunde liegenden Daten so lange erhalten bleibt, bis sie überschrieben werden.
Allerdings können SSD-TRIM, Garbage Collection, Verschlüsselung, Überschreiben oder sicheres Löschen eine Wiederherstellung unmöglich machen.
“Jede Wiederherstellungssoftware ist ein forensisches Werkzeug.”
Nicht unbedingt.
Forensische Anwendungen erfordern unter Umständen eine kontrollierte Datenerfassung, die Sicherung von Beweismitteln, eine detaillierte Protokollierung, Reproduzierbarkeit sowie validierte Funktionen.
Das NIST betreibt das Programm „Computer Forensics Tool Testing“, da es wichtig ist, die Leistungsfähigkeit und Zuverlässigkeit forensischer Tools zu kennen.
“Die Original-Diskette sollte immer direkt gescannt werden.”
Das kann unangemessen sein, wenn es auf die Integrität der Beweismittel ankommt.
In einem professionellen Arbeitsablauf kann ein Schreibschutz verwendet und vor der Analyse ein Abbild erstellt werden, damit das Originalmedium geschützt bleibt.
“Eine wiederhergestellte Datei beweist, was passiert ist.”
Eine wiederhergestellte Datei liefert nur einen Teil des Gesamtbildes.
Zeitstempel, zugehörige Metadaten, Protokolle, Kontoaktivitäten und andere Belege können erforderlich sein, bevor die Ermittler umfassendere Schlussfolgerungen ziehen können.
Praktische Bedeutung: Was sollten Sie als Nächstes tun?
Für die meisten Leser ist das Verständnis digitale Forensik Das reicht. Sie brauchen keine forensische Software, nur weil Ihnen dieser Begriff begegnet ist.
Ihr nächster Schritt hängt davon ab, warum Sie das Gerät untersuchen.
Falls der Computer oder das Speichermedium Beweismittel für einen Rechtsstreit, eine interne Untersuchung, Strafverfolgungsmaßnahmen oder eine andere heikle Angelegenheit enthalten könnte, sollten Sie unnötige Änderungen am Original vermeiden. Ein ausgebildeter Forensiker muss das Gerät möglicherweise vor einer weiteren Analyse sichern und ein Abbild davon erstellen.
Wenn es Ihnen eher darum geht, künftigen Datenverlust zu verhindern, als einen Vorfall aufzuklären, dann ist ein Datensicherung und -wiederherstellung Diese Strategie ist relevanter.
Handelt es sich um einen gewöhnlichen Datenverlust unter Windows und besteht keine formelle Verpflichtung zur Beweissicherung, kommt an dieser Stelle eine Wiederherstellungsanwendung ins Spiel.
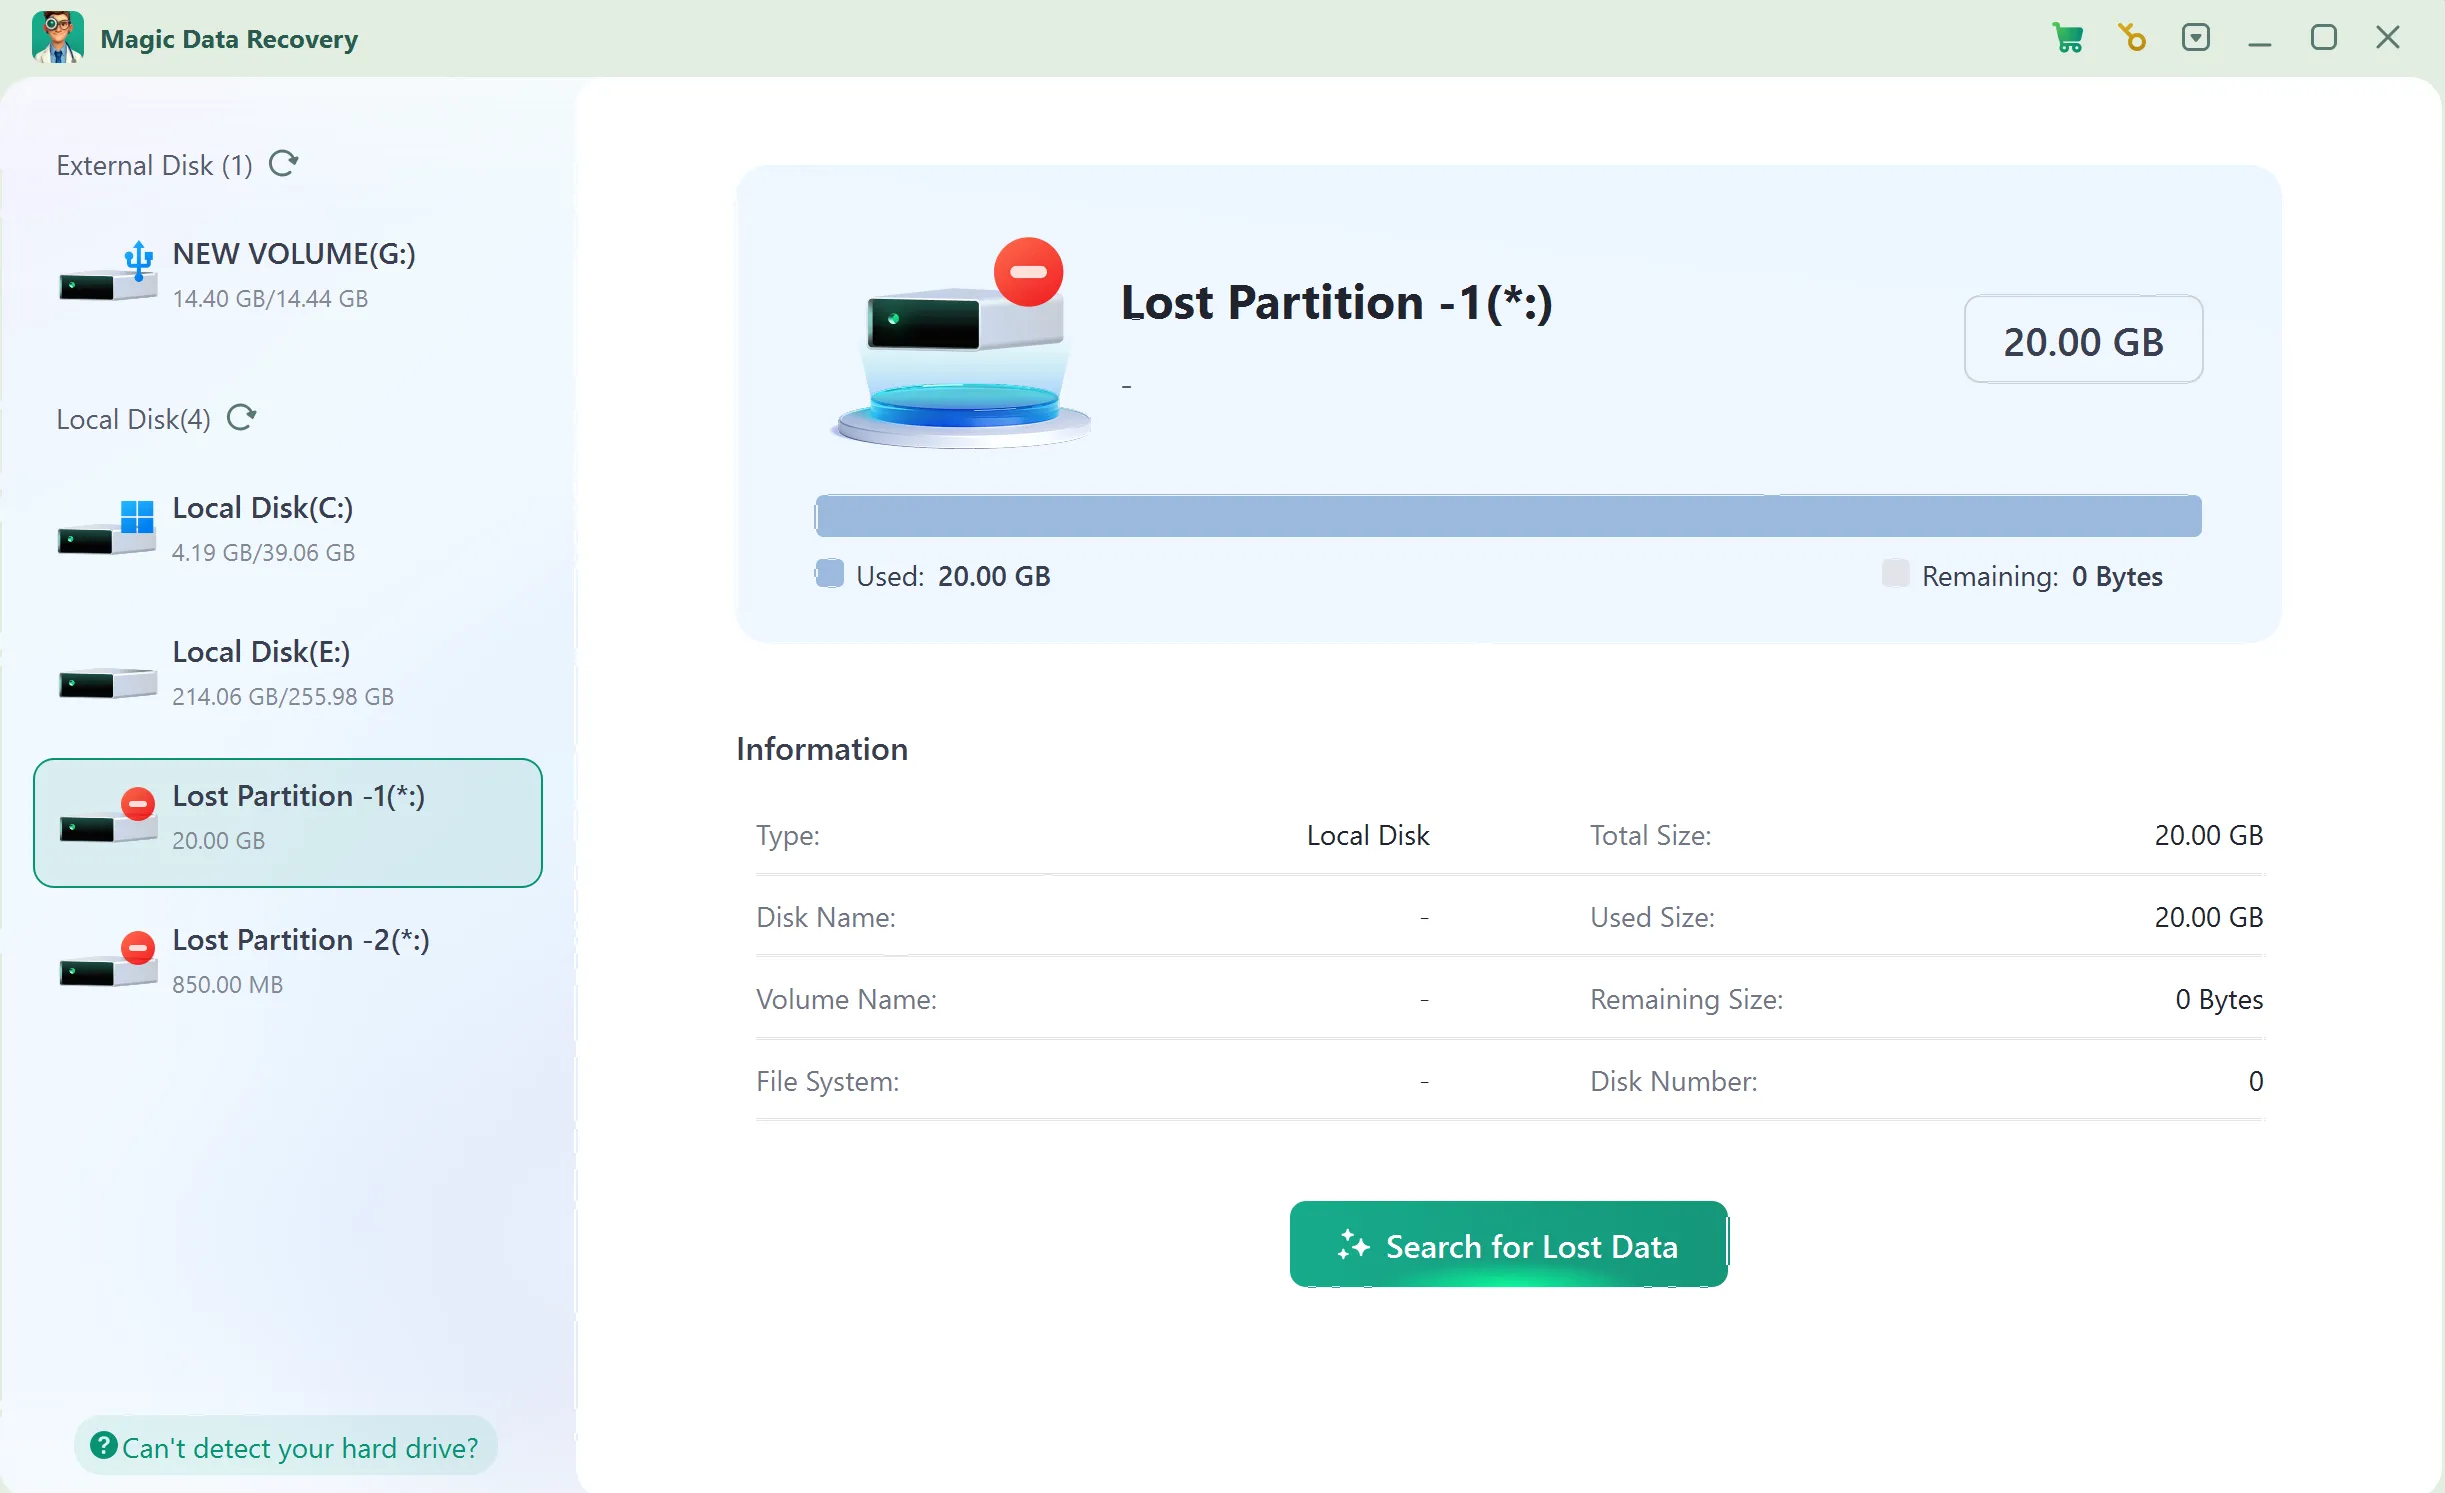
Magic Data Recovery ist für die Wiederherstellung gelöschter, formatierter, im RAW-Format vorliegender oder anderweitig unzugänglicher Dateien von unter Windows zugänglichen Speichermedien konzipiert. Das Programm kann das betroffene Gerät scannen und eine Vorschau der wiederherstellbaren Dateien anzeigen, bevor diese an einem anderen Speicherort gespeichert werden.
Seine Rolle sollte jedoch klar bleiben: Es handelt sich um ein Tool zur Datenwiederherstellung und nicht um eine umfassende Plattform für forensische Datenerfassung, die Nachverfolgung der Beweiskette, Speicheranalyse oder das Beweismittelmanagement.
Diese Unterscheidung hilft den Anwendern dabei, ein Tool entsprechend der jeweiligen Aufgabe auszuwählen, anstatt jedes Wiederherstellungsprogramm als forensische Suite zu betrachten.
Schlussfolgerung
Digitale Forensik ist die strukturierte Untersuchung elektronischer Informationen zum Verständnis von Ereignissen unter Wahrung der Zuverlässigkeit und des Kontexts der Beweismittel.
Der zentrale Arbeitsablauf umfasst die Erfassung, Untersuchung, Analyse und Berichterstellung. Die Integrität der Beweismittel, die Hash-Berechnung, die Beweiskette, die Dokumentation und die Wiederholbarkeit tragen dazu bei, die Ergebnisse glaubwürdiger zu machen.
Das Verständnis der Grundlagen der digitalen Forensik Das erklärt auch, warum die Wiederherstellung einer gelöschten Datei nur ein Teil eines viel umfassenderen Prozesses ist.
Wenn es sich bei Ihnen um einen gewöhnlichen Datenverlust und nicht um die formelle Sicherung von Beweismitteln handelt, bietet Amagicsoft Lösungen zur Wiederherstellung gelöschter Dateien hub kann Ihnen dabei helfen, den geeigneten Wiederherstellungspfad zu ermitteln.
Für Windows-Nutzer, deren konkretes Ziel darin besteht, gelöschte, formatierte, RAW-Dateien oder anderweitig verlorene Dateien wiederherzustellen, Magic Data Recovery bietet einen zielgerichteten Workflow zur Datenwiederherstellung. Es ersetzt zwar keine professionelle forensische Software, kann jedoch die eigenständige Aufgabe der Wiederherstellung verlorener Daten übernehmen, wenn keine formelle forensische Sicherung erforderlich ist.
Unterstützt Windows 7/8/10/11 und Windows Server
FAQs
Was ist der Unterschied zwischen digitaler Forensik und Computerforensik?
Welche Arten von Beweismitteln können im Rahmen der digitalen Forensik untersucht werden?
Können dauerhaft gelöschte Dateien mithilfe der digitalen Forensik wiederhergestellt werden?
Warum werden Hashes in der digitalen Forensik verwendet?
Warum sind Schreibschutzvorrichtungen in der digitalen Forensik wichtig?
Ist Datenwiederherstellungssoftware dasselbe wie Software für die digitale Forensik?
Kann ich auf meinem eigenen Computer digitale Forensik betreiben?

Eddie ist ein IT-Spezialist mit mehr als 10 Jahren Erfahrung, die er bei mehreren bekannten Unternehmen der Computerbranche gesammelt hat. Er bringt tiefgreifende technische Kenntnisse und praktische Problemlösungsfähigkeiten in jedes Projekt ein.