
액티브 디렉토리에서 Bitlocker 복구 키를 찾는 방법
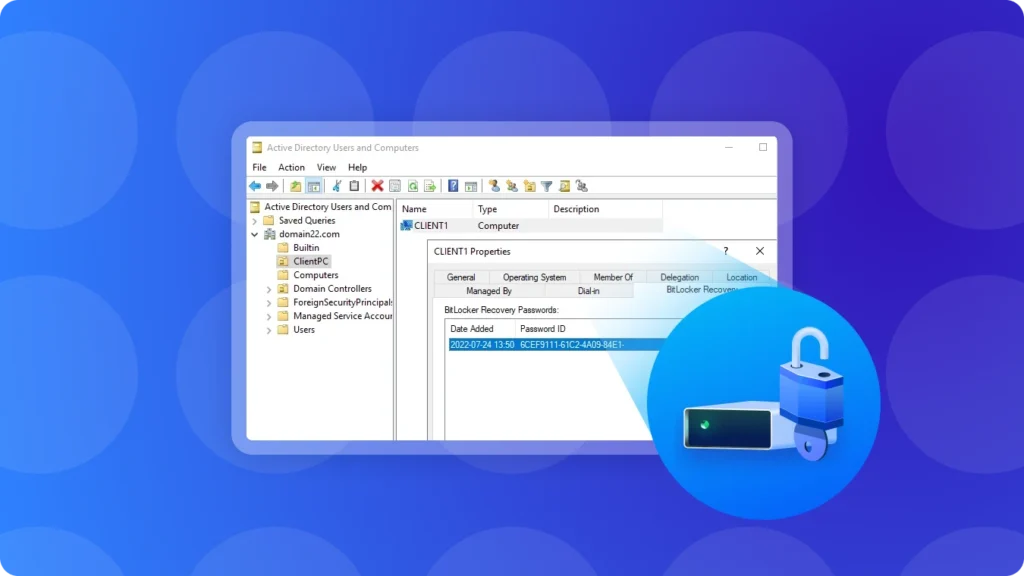
배우려는 경우 AD에서 BitLocker 키를 찾는 방법, 도메인 환경에서는 대개 ‘Active Directory 사용자 및 컴퓨터’를 가장 먼저 확인합니다. BitLocker 복구 암호가 Active Directory 도메인 서비스(AD DS)에 백업된 경우, 권한이 있는 관리자는 해당 컴퓨터 개체를 찾아 저장된 48자리 복구 암호를 가져올 수 있습니다.
단, 해당 키는 이전에 BitLocker 복구 정보가 AD DS에 백업된 경우에만 Active Directory에 표시됩니다. 키가 없는 경우, 조직의 BitLocker 정책, 권한 또는 기타 복구 위치를 확인해야 할 수 있습니다.
이 가이드는 다음과 같이 설명합니다. Active Directory에서 BitLocker 복구 키를 찾는 방법, BitLocker ‘복구’ 탭이나 키가 없는 경우의 대처 방법, 그리고 저장된 복구 정보를 검색하는 다른 방법.
만약 이에 대한 보다 포괄적인 소개가 필요하시다면 BitLocker 및 복구 옵션에 대해서는 당사의 종합 가이드도 참고하실 수 있습니다. BitLocker 복구 키 검색.
Windows 7/8/10/11 및 Windows Server 지원
목차
Bitlocker 및 Active Directory 이해
BitLocker는 무단 액세스로부터 데이터를 보호하기 위해 설계된 Microsoft의 전체 볼륨 암호화 기술입니다. BitLocker가 Windows 드라이브를 암호화하면, 특정 하드웨어, 펌웨어, TPM 또는 시작 설정 변경 후와 같이 일반적인 잠금 해제 방법을 사용할 수 없는 상황에서 48자리 복구 암호를 사용할 수 있습니다.
Active Directory, 좀 더 구체적으로 말하면 Active Directory 도메인 서비스(Active Directory Domain Services)는 Windows 도메인 내의 컴퓨터, 사용자, 정책 및 기타 리소스에 대한 중앙 집중식 관리 기능을 제공합니다.
관리되는 조직에서는 관리자가 BitLocker를 구성하여 복구 정보가 AD DS에 백업되도록 할 수 있습니다. 이 경우 복구 정보는 해당 컴퓨터 객체.
마이크로소프트의 BitLocker 아키텍처에 따르면, AD DS는 하나 이상의 msFVE-복구 정보 BitLocker가 활성화된 컴퓨터의 하위 개체들. 실제 48자리 복구 암호는 msFVE-비밀번호복구 속성.
이 구분은 다음과 같은 경우에 중요합니다. Active Directory에서 BitLocker 복구 키 가져오기. 컴퓨터에는 복구 항목이 하나 이상 있을 수 있으며, 특히 복구 암호가 변경되었거나 BitLocker가 재구성된 경우에는 더욱 그렇습니다. 따라서 복구 암호 ID가 키를 요청하는 장치와 일치하는지 확인해야 합니다.
가장 중요한 점은, 컴퓨터를 도메인에 가입한다고 해서 기존 BitLocker 복구 암호가 AD에 자동으로 등록된다는 보장은 없다는 것입니다. 복구 정보는 적절한 BitLocker 정책이나 관리자의 조치를 통해 미리 백업되어 있어야 합니다.
액티브 디렉토리에서 Bitlocker 복구 키를 찾는 방법
컴퓨터가 Active Directory 도메인에 속해 있고 복구 정보가 올바르게 백업된 경우, 다음 단계를 따라 확인하십시오. AD에서 BitLocker 키를 찾는 방법.
1. 필요한 권한으로 로그인하기
필요한 Active Directory 관리 도구가 설치된 도메인 컨트롤러 또는 관리용 컴퓨터에 로그인하십시오.
계정에는 AD DS에서 BitLocker 복구 정보를 읽을 수 있는 권한이 있어야 합니다. 기본적으로 도메인 관리자는 일반적으로 이 권한을 가지고 있지만, 조직에서는 이 권한을 특정 관리자나 헬프데스크 담당자에게 위임할 수도 있습니다.
컴퓨터 개체를 열 수는 있지만 해당 개체의 BitLocker 복구 정보를 볼 수 없다면, 권한이 부족하기 때문일 수 있습니다.

2. ‘Active Directory 사용자 및 컴퓨터’를 엽니다.
열기 Active Directory 사용자 및 컴퓨터 (ADUC).
일반적으로 다음을 통해 찾을 수 있습니다:
서버 관리자 > 도구 > Active Directory 사용자 및 컴퓨터
또는 다음 명령을 실행하여:
dsa.msc
BitLocker 복구 암호 뷰어는 ‘Active Directory 사용자 및 컴퓨터’용 확장 기능입니다. 관리용 워크스테이션에서 ‘BitLocker 복구’ 탭을 사용하려면 먼저 적절한 RSAT(원격 서버 관리 도구) 구성 요소를 설치해야 할 수 있습니다.
3. 올바른 컴퓨터 개체를 찾습니다.
문제가 발생한 컴퓨터가 포함된 조직 단위 또는 컨테이너로 이동합니다.
사용자 계정을 검색하지 마십시오. AD DS에 저장된 BitLocker 복구 정보는 다음 항목과 연결되어 있습니다. 컴퓨터 객체.
예를 들어, 잠긴 컴퓨터의 이름이 다음과 같다면:
OFFICE-PC-015
Active Directory에서 해당 컴퓨터 개체를 찾습니다.
여러 대의 컴퓨터 이름이 비슷한 경우, 계속 진행하기 전에 호스트 이름이나 기타 식별 정보를 확인하십시오. 다른 컴퓨터의 복구 암호를 사용해도 해당 BitLocker 볼륨의 잠금이 해제되지 않습니다.
4. 컴퓨터 속성을 엽니다.
컴퓨터 개체를 마우스 오른쪽 버튼으로 클릭한 다음 다음을 선택합니다. 속성.
'속성' 창에는 해당 컴퓨터와 관련된 정보 및 관리 옵션이 표시됩니다.
사용자 환경에 BitLocker 복구 암호 뷰어가 설치되어 있고, 해당 계정에 필요한 권한이 있다면 다음과 같은 화면이 표시되어야 합니다. 비트락커 복구 탭을 클릭합니다.

5. BitLocker 복구 탭을 엽니다.
선택 비트락커 복구.
이 탭에는 해당 컴퓨터에 저장된 BitLocker 복구 정보가 표시됩니다. 장치의 사용 내역에 따라 복구 암호가 하나 이상 표시될 수 있습니다.
다음 중 비교해보면 비밀번호 복구 ID Active Directory에 표시되며, BitLocker 복구 화면에 표시된 식별자와 일치합니다.
일치하는 레코드를 확인한 후, 해당 레코드를 복사하십시오. 48자리 복구 비밀번호 그리고 잠긴 기기에서 이를 입력하세요.
이것이 일반적으로 가장 간단한 방법입니다. Active Directory에서 BitLocker 복구 키 가져오기 어떤 컴퓨터가 문제가 있는지 이미 알고 있는 경우.

BitLocker의 ‘복구’ 탭이 보이지 않으면 어떻게 해야 할까요?
만약 다음이 보이지 않는다면 비트락커 복구 탭이 사라졌다고 해서 반드시 복구 키가 사라진 것은 아닙니다.
일반적인 원인은 다음과 같습니다:
- BitLocker 복구 암호 뷰어 또는 필요한 RSAT 구성 요소가 설치되어 있지 않습니다.
- 귀하의 계정에는 BitLocker 복구 정보를 읽을 수 있는 권한이 없습니다.
- 이 장치가 예상된 컴퓨터 개체와 연결되어 있지 않습니다.
- BitLocker 복구 정보는 AD DS에 백업된 적이 없습니다.
- 적절한 도메인 복구 정책이 구성되기 전에 BitLocker가 활성화되었습니다.
컴퓨터에 여전히 액세스할 수 있는 경우, 관리자는 해당 컴퓨터의 현재 복구 암호 보호 설정을 확인하고, 필요한 경우 이를 AD DS에 수동으로 백업할 수도 있습니다.
예를 들어, Windows에서는 백업-BitLocker 키 보호기 BitLocker 복구 암호 보호자를 Active Directory 도메인 서비스에 저장하는 PowerShell cmdlet.
이는 나중에 그룹 정책 설정을 변경한다고 해서 이전에 생성된 모든 복구 암호가 반드시 AD에 자동으로 표시되는 것은 아니기 때문에 중요한 사항입니다.
복구 키가 여러 개 표시되면 어떻게 해야 할까요?
Active Directory는 동일한 컴퓨터에 대해 여러 개의 BitLocker 복구 레코드를 보관할 수 있습니다.
이는 BitLocker 복구 암호 변경, 암호화 설정 변경, 유지 관리 또는 기타 관리 작업 후에 발생할 수 있습니다.
단순히 가장 최근이나 가장 오래된 비밀번호를 선택하지 마십시오.
대신, 다음을 비교해 보세요. 비밀번호 복구 ID AD에 저장된 복구 식별자가 잠긴 컴퓨터 화면에 표시됩니다. 일치하는 식별자를 통해 올바른 48자리 암호를 선택할 수 있습니다.
Magic Recovery Key 소프트웨어를 사용하여 AD에서 BitLocker 키 찾기
Active Directory에서 예상한 복구 정보를 찾을 수 없는 경우, Windows 시스템의 다른 위치에 BitLocker 복구 정보가 여전히 저장되어 있거나 액세스 가능한지 확인해 볼 수도 있습니다.
Magic Recovery Key 이 기능은 저장된 BitLocker 복구 키 정보를 검색하는 데 도움을 주도록 설계되었습니다. Active Directory나 기타 일반적인 저장 위치에서 예상된 키를 찾을 수 없는 경우, 추가적인 복구 옵션으로 유용하게 사용할 수 있습니다.
하지만 한 가지 중요한 제한 사항을 명심해야 합니다. 만약 BitLocker 복구 암호가 Active Directory에 백업된 적이 없음, 소프트웨어만으로는 사라진 AD 레코드를 갑자기 다시 나타나게 할 수는 없습니다. 또한 Microsoft 계정, 조직 레코드, 인쇄본, USB 백업 등 복구 비밀번호가 이전에 저장되었을 가능성이 있는 다른 장소들도 확인해 보셔야 합니다.
Magic Recovery Key 다운로드 및 설치
다운로드 및 설치 Magic Recovery Key 공식 출처에 따르면.
Windows 7/8/10/11 및 Windows Server 지원
2. 소프트웨어를 열고 왼쪽 메뉴에서 비트 락커 복구 키를 선택합니다..

3. 소프트웨어가 BitLocker 키를 검색하도록 검색을 클릭합니다..
4. 키를 찾으면 복사하여 암호화된 드라이브의 잠금을 해제하는 데 사용하세요.

복구 키를 안전하게 보관하는 것의 중요성
결론적으로, AD에서 BitLocker 키를 찾는 방법 복구 암호가 Active Directory에 올바르게 백업되어 있다면 이 과정은 간단합니다. ‘Active Directory 사용자 및 컴퓨터’를 열고, 해당 컴퓨터 개체를 찾아 속성을 연 다음, 비트락커 복구 탭을 클릭합니다.
가장 중요한 단계는 48자리 암호를 입력하기 전에 올바른 복구 암호 ID를 확인하는 것입니다. 복구 정보가 없는 경우, AD 백업 정책, 관리자 권한, BitLocker 복구 암호 뷰어 설치 여부 및 기타 가능한 키 저장 위치를 확인해 보십시오.
기타 BitLocker 복구 시나리오에 대해서는 당사의 전체 가이드를 참조하십시오. BitLocker 복구 키 안내서. Active Directory를 통해 예상된 키를 찾을 수 없는 경우, Magic Recovery Key 또한 시스템에 저장된 사용 가능한 복구 정보를 검색하는 데 도움이 될 수 있습니다.
Windows 7/8/10/11 및 Windows Server 지원
자주 묻는 질문 – AD에서 BitLocker 키를 찾는 방법
컴퓨터 또는 사용자 개체에 대한 BitLocker 복구 키는 Active Directory에서 어디에서 찾을 수 있나요?
Active Directory에서 BitLocker 복구 키를 보려면 어떤 권한이 필요하나요?
BitLocker 복구 키가 AD에 저장되지 않거나 표시되지 않으면 어떻게 해야 하나요?
BitLocker 복구 키가 자동으로 Active Directory에 백업되도록 하려면 어떻게 해야 하나요?
어떤 AD 개체 또는 속성이 BitLocker 복구 키 정보를 저장하나요?
관리자가 아닌 사용자가 AD에서 BitLocker 복구 키를 검색할 수 있나요?
복구 키가 AD에 있어야 하는데 표시되지 않으면 어떻게 해야 하나요?
PowerShell을 사용하여 BitLocker 복구 키를 찾을 수 있나요?
에린 스미스는 Amagicsoft에서 가장 전문적인 작가 중 한 명으로 인정받고 있습니다. 지난 10년간 꾸준히 글쓰기 기술을 연마해 왔으며 수백만 명의 독자가 기술 문제를 해결하는 데 도움을 주었습니다.