
Bitlocker-Wiederherstellungsschlüssel mit Wiederherstellungsschlüssel-ID finden
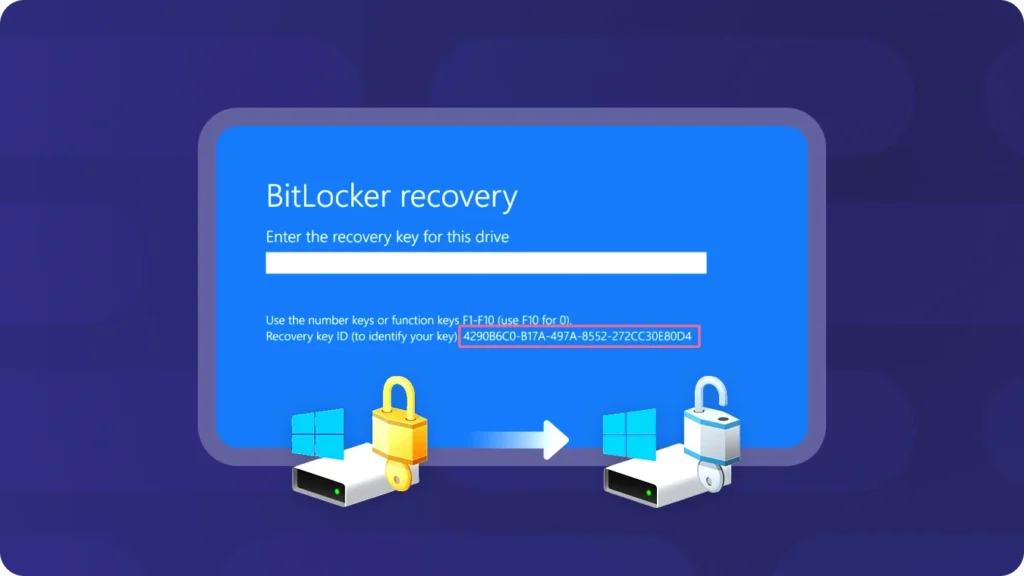
Wenn Windows plötzlich nach einem BitLocker-Wiederherstellungsschlüssel fragt, wird auf dem blauen Bildschirm möglicherweise eine Wiederherstellungsschlüssel-ID angezeigt, es gibt jedoch keine offensichtliche Möglichkeit, Ihren Computer zu entsperren. Möglicherweise finden Sie sogar mehrere Schlüssel in Ihrem Microsoft-Konto und wissen nicht, welcher davon zu dem gesperrten Laufwerk gehört.
Glücklicherweise kannst du BitLocker-Wiederherstellungsschlüssel anhand der Schlüssel-ID finden indem Sie die Kennung auf Ihrem Bildschirm mit zuvor gespeicherten Wiederherstellungsdaten abgleichen. Die ID kann das fehlende Passwort zwar nicht generieren, hilft Ihnen jedoch dabei, den richtigen 48-stelligen Schlüssel zu identifizieren.
In dieser Anleitung erfahren Sie, wo Sie Ihre Schlüssel-ID finden, wie Sie Microsoft- und Organisationskonten überprüfen können und was zu tun ist, wenn der passende Schlüssel offenbar fehlt. Außerdem zeigen wir Ihnen Möglichkeiten auf, wie Sie nach lokal gespeicherten Wiederherstellungsinformationen suchen können, bevor Sie ein Zurücksetzen von Windows in Betracht ziehen. Einen umfassenderen Überblick über Probleme beim Zugriff auf verschlüsselte Laufwerke finden Sie auf unserer Anleitung zur BitLocker-Wiederherstellung.
Inhaltsübersicht
Kurzantwort: So finden Sie den BitLocker-Wiederherstellungsschlüssel anhand der Schlüssel-ID
Wenn Sie gerade den BitLocker-Wiederherstellungsbildschirm vor sich haben, fangen Sie hier an:
- Notieren Sie sich die ID des Wiederherstellungsschlüssels. Notieren Sie sich die ersten acht Zeichen, die auf dem blauen Wiederherstellungsbildschirm angezeigt werden.
- Melden Sie sich bei Ihrem Microsoft-Konto an. Rufen Sie auf einem anderen Gerät folgende Seite auf: Die Seite „Wiederherstellungsschlüssel“ von Microsoft.
- Finde die passende ID. Vergleichen Sie die angezeigte Kennung mit den Schlüssel-IDs in Ihren gespeicherten Wiederherstellungsdatensätzen.
- Geben Sie den 48-stelligen Wiederherstellungsschlüssel ein. Sobald Sie eine Übereinstimmung gefunden haben, geben Sie das dazugehörige numerische Passwort auf dem gesperrten Computer ein.
Falls nichts passt, überprüfen Sie andere Microsoft-Konten, Ihr Arbeits- oder Schulkonto, USB-Sicherungen, ausgedruckte Unterlagen oder zuvor gespeicherte Dateien.
Das ist wichtig: Sie können eine Wiederherstellungsschlüssel-ID nicht in ein BitLocker-Wiederherstellungskennwort umwandeln. Sie müssen einen vorhandenen Schlüssel ausfindig machen oder eine andere zulässige Wiederherstellungsmethode verwenden.
Was ist eine BitLocker-Wiederherstellungsschlüssel-ID?
A BitLocker-Wiederherstellungsschlüssel-ID ist eine Kennung, die einem BitLocker-Wiederherstellungskennwort zugeordnet ist. Windows nutzt sie, um das richtige Wiederherstellungskennwort zu ermitteln, wenn für ein verschlüsseltes Laufwerk eine zusätzliche Überprüfung erforderlich ist.
BitLocker schützt Ihre Dateien durch die Verschlüsselung des Laufwerks. Unter normalen Umständen entsperrt Windows das Systemlaufwerk automatisch über die konfigurierten Sicherheitsmechanismen, wobei häufig das Trusted Platform Module (TPM) zum Einsatz kommt.
Firmware-Änderungen, Änderungen an der Startkonfiguration, bestimmte Hardware-Austausche oder Sicherheitsüberprüfungen können jedoch die automatische Entsperrung unterbrechen. Windows fordert dann möglicherweise einen Wiederherstellungsschlüssel an.
Auf dem Wiederherstellungsbildschirm wird die Kennung angezeigt, damit Sie die richtige Sicherung von anderen gespeicherten Schlüsseln unterscheiden können.
BitLocker-Wiederherstellungsschlüssel-ID im Vergleich zum 48-stelligen Wiederherstellungsschlüssel
Diese beiden Werte dienen unterschiedlichen Zwecken.
Artikel | Wiederherstellungsschlüssel-ID | BitLocker-Wiederherstellungsschlüssel |
Zweck | Bezeichnet einen Schutzmechanismus mit Wiederherstellungskennwort | Entsperrt das verschlüsselte Laufwerk |
Format | Bezeichner, oft als GUID oder abgekürzte ID dargestellt | 48-stelliges numerisches Passwort |
Wo man es findet | Wiederherstellungsbildschirm, Windows-Tools, gespeicherte Datensätze | Microsoft-Konto, Unternehmensverzeichnis oder Sicherung |
Kann das Laufwerk entsperrt werden? | Nein | Ja |
Lässt sich das anhand der ID berechnen? | Nicht zutreffend | Nein |
Beispielsweise könnte auf einem Wiederherstellungsbildschirm eine Kennung angezeigt werden, die mit 8D7C6B5A. Sie würden nach einem gespeicherten Wiederherstellungsschlüssel-Datensatz mit derselben ID suchen.
Das zugehörige Passwort besteht aus acht Gruppen mit jeweils sechs Ziffern, die durch Bindestriche voneinander getrennt sind.
Der entscheidende Unterschied ist ganz einfach: Die ID gibt an, nach welchem Wiederherstellungsschlüssel Sie suchen müssen, nicht, wie der Schlüssel lautet.
Kann man BitLocker nur mit der Schlüssel-ID wiederherstellen?
Nein. Die Wiederherstellungs-ID enthält nicht die Informationen, die zur Rekonstruktion des ursprünglichen numerischen Passworts erforderlich sind.
Eine Website, die behauptet, eine achtstellige ID in einen funktionierenden 48-stelligen BitLocker-Schlüssel umzuwandeln, sollte mit Vorsicht betrachtet werden.
Microsofts Offizielle Anweisungen zur BitLocker-Wiederherstellung Beschreiben Sie die ID als Möglichkeit zur Identifizierung eines gespeicherten Wiederherstellungsschlüssels, nicht als Methode zu dessen Berechnung.
Deshalb besteht der richtige Ansatz darin, vorhandene Wiederherstellungsdatensätze zu durchsuchen, anstatt zu versuchen, die Kennung zu entschlüsseln.
So finden Sie Ihre BitLocker-Wiederherstellungsschlüssel-ID
Bevor Sie nach dem Passwort suchen, vergewissern Sie sich, dass Sie die richtige Kennung verwenden.
Methode 1: Die Schlüssel-ID auf dem BitLocker-Wiederherstellungsbildschirm finden
Dies ist die einfachste Methode, wenn Windows nicht normal starten kann.
- Schalten Sie den betroffenen Computer ein.
- Achten Sie auf den blauen Bildschirm, auf dem Sie zur Eingabe Ihres BitLocker-Wiederherstellungsschlüssels aufgefordert werden.
- Suchen Sie das Feld mit der Bezeichnung Wiederherstellungsschlüssel-ID.
- Notieren Sie sich die ersten acht Zeichen. Sie können den Ausweis zur Sicherheit auch vollständig fotografieren.
- Verwenden Sie ein anderes Gerät, um Ihre Sicherungskopien des Wiederherstellungsschlüssels zu durchsuchen.
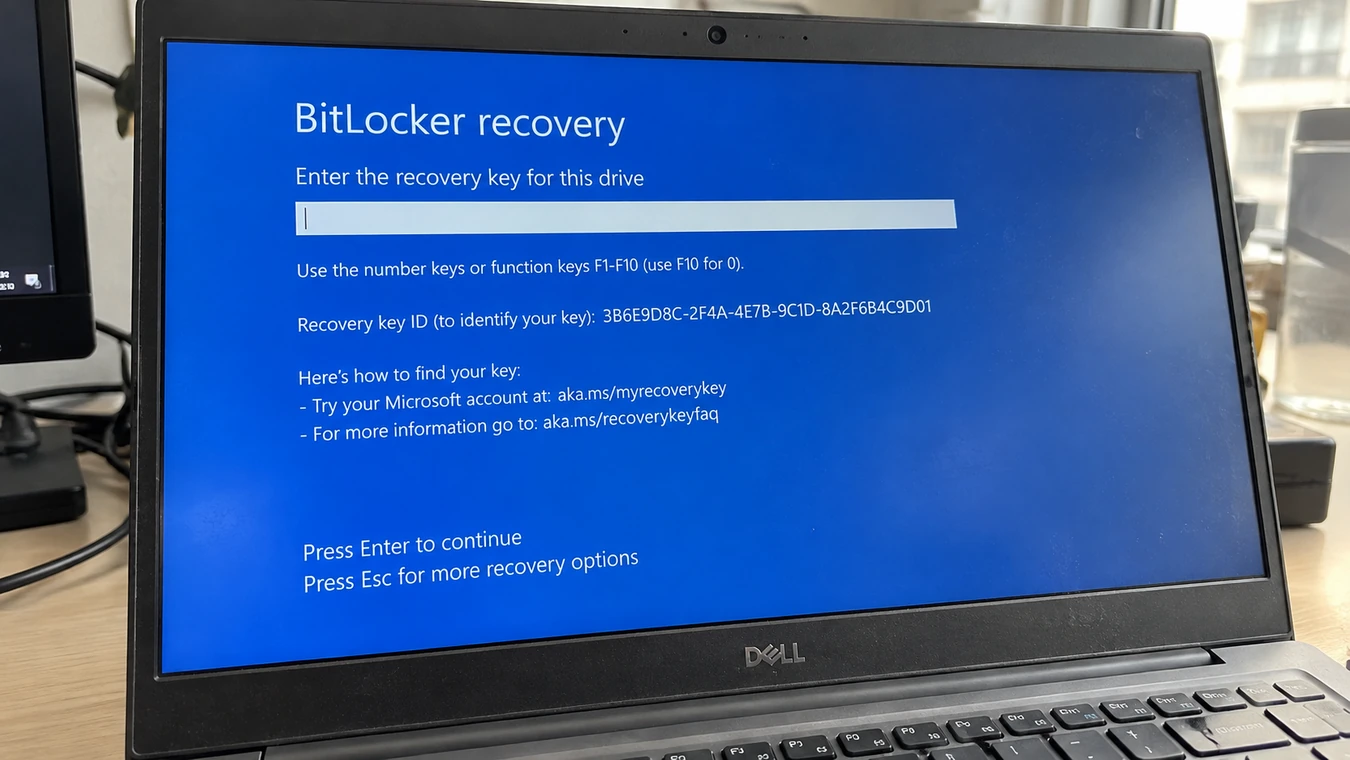
Verwechseln Sie die Wiederherstellungsschlüssel-ID nicht mit dem Gerätenamen, dem Windows-Produktschlüssel oder einem Passwort-Hinweis.
Wenn mehrere Wiederherstellungseinträge eine ähnliche Kennung aufweisen, vergleichen Sie die vollständige ID, sofern diese verfügbar ist.
Methode 2: Die BitLocker-Schlüssel-ID über die Eingabeaufforderung ermitteln
Wenn Sie weiterhin auf Windows zugreifen können und über Administratorrechte verfügen, können Sie die konfigurierten BitLocker-Schutzmaßnahmen überprüfen.
Schritt 1. Öffnen Sie das Startmenü und suchen Sie nach cmd.
Schritt 2. Klicken Sie mit der rechten Maustaste auf Eingabeaufforderung und wählen Sie Als Administrator ausführen.
Schritt 3. Geben Sie den folgenden Befehl ein:
manage-bde -protectors -get C:
Ersetzen Sie C: mit dem entsprechenden Laufwerksbuchstaben, wenn Sie ein anderes Volume überprüfen.
Schritt 4. Suchen Sie nach dem Zahlenpasswort Protector und die zugehörige ID.
Je nach Konfiguration des Laufwerks und Ihren Zugriffsberechtigungen wird durch den Befehl möglicherweise auch das Wiederherstellungskennwort angezeigt.
Microsoft dokumentiert diesen Befehl in seiner Referenz zu manage-bde-Protectors.
Anmerkung: Dieser Befehl umgeht BitLocker nicht. Wenn Ihr Systemlaufwerk beim Systemstart gesperrt ist, können Sie in der Regel nicht über die normale Windows-Installation auf diesem Laufwerk den Schlüssel auf diese Weise abrufen.
So finden Sie den BitLocker-Wiederherstellungsschlüssel anhand der Schlüssel-ID: 5 Methoden
Sobald Sie die Kennung haben, besteht Ihre nächste Aufgabe darin, das dazugehörige 48-stellige Passwort zu ermitteln.
Wo man am besten sucht, hängt davon ab, wer BitLocker konfiguriert hat und wo die Wiederherstellungsdaten gesichert wurden.
Methode 1: Den Wiederherstellungsschlüssel in Ihrem Microsoft-Konto finden
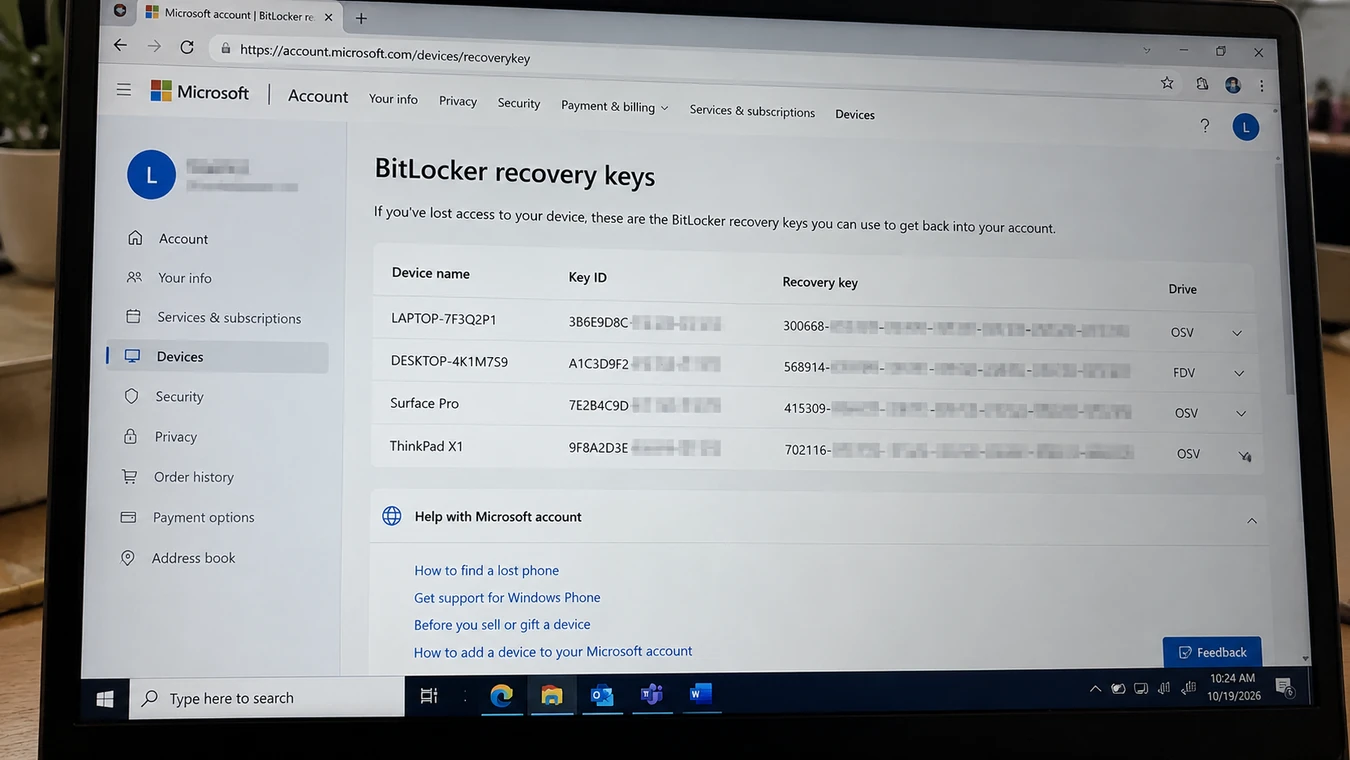
Bei einem privat genutzten Windows 10- oder Windows 11-Computer ist die Überprüfung Ihres Microsoft-Kontos ein sinnvoller erster Schritt.
Schritt 1. Öffnen Sie auf einem anderen Computer oder Smartphone:
https://account.microsoft.com/devices/recoverykey
Schritt 2. Melden Sie sich mit dem Microsoft-Konto an, das mit Ihrem gesperrten Gerät verknüpft ist.
Schritt 3. Überprüfen Sie die verfügbaren Wiederherstellungsschlüssel-Datensätze.
Schritt 4. Vergleichen Sie die Schlüssel-ID im Konto mit der auf Ihrem BitLocker-Wiederherstellungsbildschirm angezeigten.
Schritt 5. Geben Sie das entsprechende 48-stellige Wiederherstellungskennwort auf Ihrem gesperrten Computer ein.
Nehmen wir zum Beispiel an, Ihr Microsoft-Konto enthält Wiederherstellungsschlüssel für einen alten Laptop, einen aktuellen Desktop-PC und ein externes Laufwerk. Der Gerätename reicht möglicherweise nicht aus, um das richtige Gerät zu identifizieren.
Durch den Abgleich mit der Schlüssel-ID lässt sich ein Großteil dieser Unsicherheit beseitigen.
Was ist, wenn kein Schlüssel erscheint?
Versuchen Sie es mit einem anderen Microsoft-Konto, das Sie zuvor verwendet haben. Falls der Computer ursprünglich von einer anderen Person eingerichtet wurde, ist der Wiederherstellungsschlüssel möglicherweise mit deren Konto verknüpft.
Unter Windows 11, Version 24H2 und höher, wird auf dem Wiederherstellungsbildschirm möglicherweise auch ein Kontohinweis angezeigt, der Ihnen hilft, das entsprechende Microsoft-Konto zu identifizieren. Weitere Hilfe finden Sie in unserer Anleitung zu Wiederherstellung eines BitLocker-Schlüssels aus einem Microsoft-Konto.
Methode 2: Den Schlüssel aus einem Arbeits- oder Schulkonto abrufen
Wenn Ihre Organisation den Computer verwaltet, ist der Wiederherstellungsschlüssel möglicherweise in Microsoft Entra ID gespeichert, das früher Azure AD hieß.
Möglicherweise können Sie die Daten wiederherstellen, ohne die IT-Abteilung zu kontaktieren.
- Besuchen Sie Das Microsoft-Portal zur Datenwiederherstellung für Arbeit und Schule.
- Melden Sie sich mit Ihrem Unternehmenskonto an.
- Öffnen Sie Geräte.
- Wählen Sie den betroffenen Computer aus.
- Wählen Sie BitLocker-Schlüssel anzeigen, sofern Ihre Organisation dies zulässt.
- Geben Sie die ID des Wiederherstellungsschlüssels ein und rufen Sie das zugehörige Passwort ab.
Einige Organisationen schränken den direkten Zugriff auf Wiederherstellungsschlüssel ein.
Wenden Sie sich in diesem Fall an Ihren IT-Administrator. Geben Sie den Gerätenamen und die vollständige Recovery-Key-ID an, anstatt Passwörter für andere Konten weiterzugeben.
Wenn Ihre Organisation Microsoft Intune nutzt, können autorisierte Benutzer Wiederherstellungsschlüssel auch über das Unternehmensportal abrufen.
Weitere Informationen finden Sie unter Anleitung zur Wiederherstellung des Microsoft Company Portals.
Methode 3: Einen Administrator bitten, Active Directory zu durchsuchen
Unternehmen, die Active Directory Domain Services (AD DS) vor Ort einsetzen, können dort BitLocker-Wiederherstellungskennwörter sichern.
Ein berechtigter Administrator kann nach dem entsprechenden Datensatz suchen.
Ein typischer Ablauf sieht wie folgt aus:
- Öffnen Sie Active Directory-Benutzer und -Computer.
- Suchen Sie das entsprechende Computerobjekt.
- Öffnen Sie die Eigenschaften.
- Wählen Sie die BitLocker-Wiederherstellung Registerkarte, falls vorhanden.
- Suchen Sie den entsprechenden Eintrag für das Wiederherstellungskennwort.
Administratoren, die über die erforderlichen Tools und Berechtigungen verfügen, können außerdem BitLocker-Wiederherstellungskennwort finden um anhand der ersten acht Zeichen der Passwort-ID zu suchen.
Diese Methode ist besonders nützlich, wenn an einem Computer Wartungsarbeiten durchgeführt wurden oder wenn mehrere historische Wiederherstellungseinträge vorhanden sind.
Die Wiederherstellungsdaten müssen bereits in AD DS gesichert worden sein. Durch eine Suche im Verzeichnis kann kein Passwort erstellt werden, das dort nie gespeichert wurde.
Methode 4: USB-Sticks, Ausdrucke und gespeicherte Dateien überprüfen
Nicht jeder Wiederherstellungsschlüssel wird online gespeichert.
Bei der Konfiguration von BitLocker hat möglicherweise jemand das Passwort auf einem USB-Stick gespeichert, ausgedruckt oder in eine Textdatei exportiert.
Überprüfen Sie die folgenden Stellen:
- USB-Sticks, die während der Windows-Installation verwendet werden
- Ausgedruckte Wartungsprotokolle für Computer
- Externe Festplatten und Sicherungsordner
- Dokumente oder Desktop-Ordner auf einem anderen Computer
- OneDrive oder ein anderer Cloud-Speicher, in dem Sie manuell eine Kopie gespeichert haben
- Sichere Passwortmanager und archivierte Dokumente
Eine gespeicherte Textdatei kann einen Namen haben, der etwa so aussieht:
BitLocker-Wiederherstellungsschlüssel XXXXXXXX-XXXX-XXXX-XXXX-XXXXXXXXXXXX.txt
Versuchen Sie doch einmal, nach folgendem zu suchen: BitLocker-Wiederherstellungsschlüssel, Wiederherstellungsschlüssel, oder die ersten acht Zeichen Ihrer ID.
Sobald Sie eine Datei gefunden haben, öffnen Sie sie und überprüfen Sie die ID, bevor Sie das Wiederherstellungskennwort eingeben.
Praktischer Tipp: Falls der USB-Stick ein Textdokument enthält, öffnen Sie es auf einem funktionierenden Computer. Formatieren Sie den USB-Stick nicht und überschreiben Sie dessen Inhalt nicht.
Methode 5: Eine barrierefreie Windows-Installation überprüfen
Manchmal ist das gesperrte Laufwerk nicht Ihr aktuelles Windows-Systemlaufwerk.
Beispielsweise könnten Sie eine alte verschlüsselte SSD in einen neuen Desktop-PC eingebaut haben, während Ihre aktuelle Windows-Installation weiterhin funktioniert.
Überprüfen Sie in diesem Fall alle zugänglichen Windows-Installationen, älteren Sicherungskopien oder Verwaltungsunterlagen, die möglicherweise ein gespeichertes Wiederherstellungskennwort enthalten.
Sofern das ursprüngliche System weiterhin zugänglich ist, wird das verwalten-bde Mit diesem Befehl lassen sich möglicherweise die konfigurierten Schutzvorrichtungen identifizieren.
Das Anschließen einer gesperrten SSD an einen anderen Computer führt jedoch nicht automatisch dazu, dass das Wiederherstellungskennwort offengelegt wird.
BitLocker schützt die verschlüsselten Inhalte weiterhin. Sie benötigen die entsprechenden Wiederherstellungsdaten oder einen anderen gültigen Entsperrmechanismus.
Weitere Anleitungen zur Arbeit mit verschlüsselten Laufwerken finden Sie in unserem BitLocker-CMD-Anleitung.
So finden Sie den BitLocker-Wiederherstellungsschlüssel ohne Microsoft-Konto
Das Fehlen einer Sicherung des Microsoft-Kontos bedeutet nicht zwangsläufig, dass das Wiederherstellungskennwort verloren gegangen ist.
Ermitteln Sie zunächst, wie der Computer konfiguriert wurde.
Falls das Gerät von der IT-Abteilung ausgegeben wurde, überprüfen Sie das Wiederherstellungssystem Ihrer Organisation. Falls Sie BitLocker selbst aktiviert haben, durchsuchen Sie die Speicherorte für Sicherungskopien, die während der Einrichtung angeboten wurden.
Sie können auch auf einem separaten, zugänglichen Speichermedium nach manuell gespeicherten Wiederherstellungsdateien suchen.
Situation | Der beste nächste Schritt |
Sie haben ein lokales Windows-Konto verwendet | USB-Sicherungen, ausgedruckte Sicherungen und manuell gespeicherte Sicherungen überprüfen |
Ihr Unternehmen hat das Gerät konfiguriert | Wenden Sie sich an die IT-Abteilung oder überprüfen Sie Entra ID / AD DS |
Du hast deinen Laptop ausgetauscht | Überprüfen Sie das Konto und die Sicherungen, die mit dem ursprünglichen Gerät verknüpft sind |
Sie verfügen noch über eine weitere funktionierende Windows-Installation | Überprüfen Sie die verfügbaren Wiederherstellungsdatensätze |
Ihre Wiederherstellungsdatei wurde an einem anderen Ort gespeichert | Durchsuchen Sie diese Sicherungskopie und überprüfen Sie die Schlüssel-ID |
Es ist kein gespeicherter Schlüssel verfügbar | Prüfen Sie vor dem Zurücksetzen andere legitime Entsperrmethoden. |
Seien Sie vorsichtig, wenn Sie alte Laufwerke durchsuchen. Wenn sich die einzige Kopie Ihres Wiederherstellungskennworts auf demselben gesperrten Volume befindet, können Sie diese nicht einfach auslesen, ohne das Volume zuvor zu entsperren.
Für Leser, bei denen ein Schlüssel fehlt, bietet unser BitLocker recovery key lost guide deckt weitere Wiederherstellungsszenarien ab.
What to Do When the Recovery Key ID Doesn't Match
Finding a list of recovery keys is encouraging, but sometimes none of them matches the ID on your screen.
Here are the most common explanations and what to do next.
You’re Signed Into the Wrong Account
Many users own more than one Microsoft account.
Check whether an older email address, family member, or previous device administrator handled the original setup.
For organizational devices, confirm that you’re checking the correct work or school tenant.
The Device Has Multiple Recovery Passwords
BitLocker can have multiple recovery-password records over time.
An older backup may not correspond to the protector currently requesting recovery.
Compare the ID rather than choosing a key simply because the device name looks familiar.
If your organization maintains several historical records, ask IT to check which recovery-password ID matches the screen.
Windows Asks for Recovery After a BIOS or TPM Change
A firmware update, boot configuration modification, or TPM-related change may trigger recovery.
The BitLocker Key ID still serves the same matching purpose.
Avoid clearing the TPM, modifying Secure Boot settings, or changing additional firmware options without understanding the consequences.
After successfully unlocking the device, investigate what caused the recovery prompt.
Repeated requests may indicate an unresolved configuration problem.
Your Computer Says the Hard Drive Is Not Installed
This situation deserves special attention.
Suppose a Dell laptop reports that it cannot detect its SSD after a crash and then asks for BitLocker recovery.
You might be dealing with two separate problems:
- A storage detection or hardware issue.
- An encrypted volume that requires recovery verification.
Finding the correct 48-digit password will not repair a faulty SSD or loose connection.
Check whether the drive appears consistently in BIOS/UEFI, and investigate possible hardware faults before attempting changes that could compromise the data.
The Correct 48-Digit Key Is Rejected
First, check every six-digit group for typing errors.
Then verify that the password belongs to the ID currently displayed on the recovery screen.
If the identifier matches but unlocking still fails, document the exact error and contact your administrator or qualified support provider.
Don’t repeatedly reset the PC in an attempt to make the password work.
When Manual Searches Fail: Try Magic Recovery Key
After checking your Microsoft account, organizational directory, and personal backups, you may still have no matching recovery record.
If you have access to a working Windows environment that could contain previously stored recovery information, a dedicated key-finding utility offers another search option.
Magic Recovery Key is an Amagicsoft utility designed to locate stored Windows product keys, software licenses, and supported BitLocker recovery information.
Its main advantage in this situation is convenience: rather than manually checking every accessible Windows record, you can use a dedicated interface to search for recoverable key information.
Why Use Magic Recovery Key?
The tool may be useful when:
- You suspect a recovery key was previously saved on an accessible Windows system.
- You want to identify stored BitLocker key information without manually inspecting numerous locations.
- You’re preparing for system migration and want to back up accessible recovery information.
- You need a simpler way to review recovery details alongside other saved software keys.
Unlike general file-recovery tools, Magic Recovery Key focuses on locating stored credentials and key information.
That makes it more relevant to a missing recovery-password record than a utility designed primarily to recover deleted documents.
Wichtige Einschränkung: Magic Recovery Key cannot calculate a password from a Key ID, bypass BitLocker encryption, or guarantee that an unavailable key can be recovered. Its usefulness depends on whether relevant recovery information remains accessible.
So verwenden Sie Magic Recovery Key
Schritt 1: Herunterladen und Installieren der Software
Besuchen Sie die official Magic Recovery Key product page and install the application on a working, accessible Windows computer.
Avoid installing new software onto a drive that may contain deleted recovery files you want to preserve.
Step 2: Select BitLocker Recovery Key
Launch the program and choose BitLocker-Wiederherstellungsschlüssel from the available recovery options.
Step 3: Start the search
Klicken Sie auf Suche and allow the software to check the supported, accessible recovery information.
Step 4: Verify and save the results
If the program finds a recovery password, compare its associated identifier with the ID requested by your encrypted drive.
Save any matching recovery information securely. You can then enter the 48-digit password into Windows.
If no matching record appears, don’t assume another scan will necessarily produce a key. Recheck your backups and consider whether the information was ever saved on an accessible system.

How to Avoid Another BitLocker Recovery Lockout
Once you’ve regained access, take a few minutes to protect your recovery information.
Keep More Than One Secure Backup
Maintain a recovery copy outside the computer itself.
A Microsoft account or organization-managed directory can provide a convenient location, while a separately stored printed record or secure password manager offers an additional option.
Avoid leaving unprotected recovery passwords in publicly accessible folders or shared documents.
Record the Key ID Alongside the Password
If you manage several computers or encrypted external drives, store each identifier with its corresponding recovery password and device name.
This makes future matching easier and reduces confusion when a device requests recovery unexpectedly.
Check Your Backup Before Changing Hardware
Before replacing a motherboard, updating firmware, modifying TPM settings, or performing major maintenance, confirm that you can access the recovery password.
This is particularly important for laptops containing business documents or files without another backup.
Review Repeated Recovery Prompts
Entering the correct key may unlock Windows, but it doesn’t necessarily resolve the underlying cause.
If BitLocker requests recovery on every restart, investigate the system configuration before making further changes.
You can learn more in Microsoft’s BitLocker recovery process documentation.
Schlussfolgerung
Der sicherste Weg zu BitLocker-Wiederherstellungsschlüssel anhand der Schlüssel-ID finden is to match the identifier on your locked computer with an existing 48-digit recovery password.
Begin with your Microsoft account, then check work or school recovery systems, USB backups, printed records, and other saved files. If you’re dealing with multiple stored keys, the Recovery Key ID helps determine which password belongs to the drive.
When those methods aren’t enough, Magic Recovery Key is worth considering for one specific reason: it provides a straightforward way to search an accessible Windows environment for previously stored key information.
We recommend it as an additional key-discovery option, not as a replacement for Microsoft’s official recovery methods or as a way to defeat encryption.
For more recovery scenarios and preventive advice, explore our BitLocker Recovery resource center.
Find the matching key, save a secure backup, and investigate any system changes that triggered the recovery screen before returning to normal use.
Unterstützt Windows 7/8/10/11 und Windows Server
FAQs
Wie finde ich meinen BitLocker-Wiederherstellungsschlüssel anhand der ID?
Die Kennung allein reicht nicht aus, um das Laufwerk zu entsperren.
Kann ich einen 48-stelligen BitLocker-Wiederherstellungsschlüssel erhalten, wenn ich nur eine 8-stellige ID habe?
Jeder rechtmäßige Wiederherstellungsprozess setzt eine vorhandene Sicherung, zugängliche gespeicherte Wiederherstellungsdaten oder eine andere autorisierte Entsperrmethode voraus.
Ist die numerische Passwort-ID dasselbe wie der Wiederherstellungsschlüssel?
Das eigentliche Wiederherstellungskennwort besteht aus 48 Ziffern und enthält die Zugangsdaten, die zum Entsperren des verschlüsselten Laufwerks erforderlich sind.
Wo finde ich die BitLocker-Wiederherstellungsschlüssel-ID unter Windows 11?
manage-bde -protectors -get C: um die konfigurierten Schlüsselschutzvorrichtungen zu überprüfen.Kann ich meinen BitLocker-Wiederherstellungsschlüssel auch ohne Microsoft-Konto finden?
Kann ich BitLocker mit der Schlüssel-ID, aber ohne Wiederherstellungsschlüssel entsperren?
Was passiert, wenn ich den BitLocker-Wiederherstellungsschlüssel nirgendwo finden kann?
Erin Smith gilt als eine der professionellsten Autorinnen bei Amagicsoft. In den letzten 10 Jahren hat sie ihre schriftstellerischen Fähigkeiten kontinuierlich verfeinert und Millionen von Lesern bei der Lösung ihrer technischen Probleme geholfen.