
Windows Server 2016 および 2019 の BitLocker ガイド
Windows Server 2016 の BitLocker サーバーのボリュームを保護することはできますが、機能が不足していたり、予期せぬ復旧画面が表示されたりすると、ジョブが中断される可能性があります。これは、 Windows Server 2019 の BitLocker. このガイドでは、インストール、暗号化、鍵のバックアップ、および復元について解説します。関連する復元状況については、当社の BitLocker 復旧ガイド. 保存した鍵がなくなってしまった場合は、, Magic Recovery Key 復元可能なキー情報の保存先を検索するのに役立ちます。.
作業を始める前に、現在の状況を確認してください。アクセス可能なサーバーを保護しようとしているのか、それともロックされたサーバーのロックを解除しようとしているのか。ロックされたサーバーには、既存のロック解除方法が必要です。BitLockerを再度インストールしても、その暗号化されたドライブの代替キーは作成されません。.
目次
Windows Server 2016 は BitLocker をサポートしていますか?
そうだ。. Windows Server 2016 の BitLocker ボリューム暗号化に対応しており、Windows Server 2019 もこれをサポートしています。ただし、どちらのバージョンも、デフォルトでは BitLocker 機能がインストールされていません。暗号化を設定するには、事前にこの機能を追加する必要があります。Microsoft は、両バージョンについて同じ機能のインストール手順を記載しています。.
BitLocker は保存中のデータを保護します。たとえば、サーバーから取り外されたドライブを別のコンピューターで読み取られるのを防ぐのに役立ちます。ただし、バックアップの代わりになるわけではなく、権限のあるアカウントがアクセス可能なファイルを削除することを阻止するものでもありません。.
小規模な導入のほとんどの場合、重要な違いはサーバーの設定に関するものです:
展開の詳細 | Windows Server 2016 | Windows Server 2019 |
BitLocker 機能 | 設定を行う前にインストールしてください | 設定を行う前にインストールしてください |
デスクトップ体験 | 「サーバーマネージャー」および各種グラフィカルツールが利用可能です | 「サーバーマネージャー」および各種グラフィカルツールが利用可能です |
サーバー コア | コマンドラインによる管理を使用する | コマンドラインによる管理を使用する |
復旧計画 | 各ボリュームの復旧情報をバックアップする | 各ボリュームの復旧情報をバックアップする |
A Server 2016 の BitLocker したがって、この展開には、2019年の展開と同様の基本的な計画が必要です。具体的には、ロック解除方法、独立した復旧経路、および制御された再起動です。.
サーバーでBitLockerを有効にする前に
ファイルサーバーは、暗号化を正常に完了しても、次回の再起動時に問題を引き起こすことがあります。たとえば、管理者が C: ドライブを保護したものの、アプリケーションには別途暗号化された D: ボリュームも必要であることを忘れてしまう場合があります。.
について Server 2019 の BitLocker およびそれ以前のインストール環境では、まず以下の項目を準備してください:
- 検証済みのバックアップ: 重要なデータやサーバーの設定を復元できることを確認してください。.
- メンテナンスの実施期間: この機能の導入には再起動が必要です。サービスの停止時間を調整してください。.
- コンソールへのアクセス: オンプレミスまたはリモートの管理コンソールへのアクセスを設定してください。RDPでは、起動前のリカバリ画面では対応できません。.
- 復元先: 組織で承認されたディレクトリのバックアップ、またはサーバーとは独立した安全な場所をご利用ください。.
- 巻数一覧: ドライブ文字、ボリュームラベル、および各ボリュームに依存しているアプリケーションを記録してください。.
TPMと起動要件について理解する
TPM(Trusted Platform Module)は、オペレーティングシステムの暗号化キーを保護し、起動環境を確認するのに役立ちます。TPMは、すべてのBitLockerの使用シナリオにおいて必須の要件というわけではありません。データボリュームには、他の保護手段を使用することも可能です。.
互換性のあるTPMがない場合のオペレーティングシステムの暗号化について、Windowsでは、ポリシーおよびファームウェアが許可している場合に、USB起動キーによる方式をサポートしています。この方式では、再起動のたびに事前の準備が必要となります。また、TPM 2.0を使用するには、レガシーモードやCSMモードではなく、UEFIが必要です。.
について Windows Server 2016 の BitLocker 仮想マシン上でTPMベースの設定を行う場合は、事前にハイパーバイザーがサポートする仮想TPMの設定を確認してください。ゲストがホストの物理TPMに自動的にアクセスできると想定しないでください。.
次の3つの認証情報を別々に管理してください
資格 | 目的 |
Windows Server のプロダクトキー | Windows を起動しますが、暗号化されたボリュームのロックは解除されません |
BitLocker の起動 PIN またはドライブのパスワード | 設定済みの通常のロック解除方法を提供します |
BitLockerの回復パスワード | 通常のロック解除に失敗した場合、48桁の復旧認証情報を提供します |
48桁の回復パスワードは、しばしば「回復キー」と呼ばれます。マイクロソフトも、外部キーファイルに対して「回復キー」という用語を使用しています。回復プロンプトに表示される認証情報と照合してください。.
Windows Server 2016 の BitLocker のインストール方法
以下のインストール方法は、以下のものにも適用されます。 Windows Server 2019 の BitLocker. インストールを行うとこの機能が追加されますが、ボリュームが自動的に暗号化されるわけではありません。.
オプション 1: サーバーマネージャーを使用する
「デスクトップエクスペリエンス」が有効になっているサーバーでは:
1.開く サーバーマネージャー.
2.選択 [管理] → [役割と機能の追加].
3.選ぶ ロールベースまたは機能ベースのインストール.
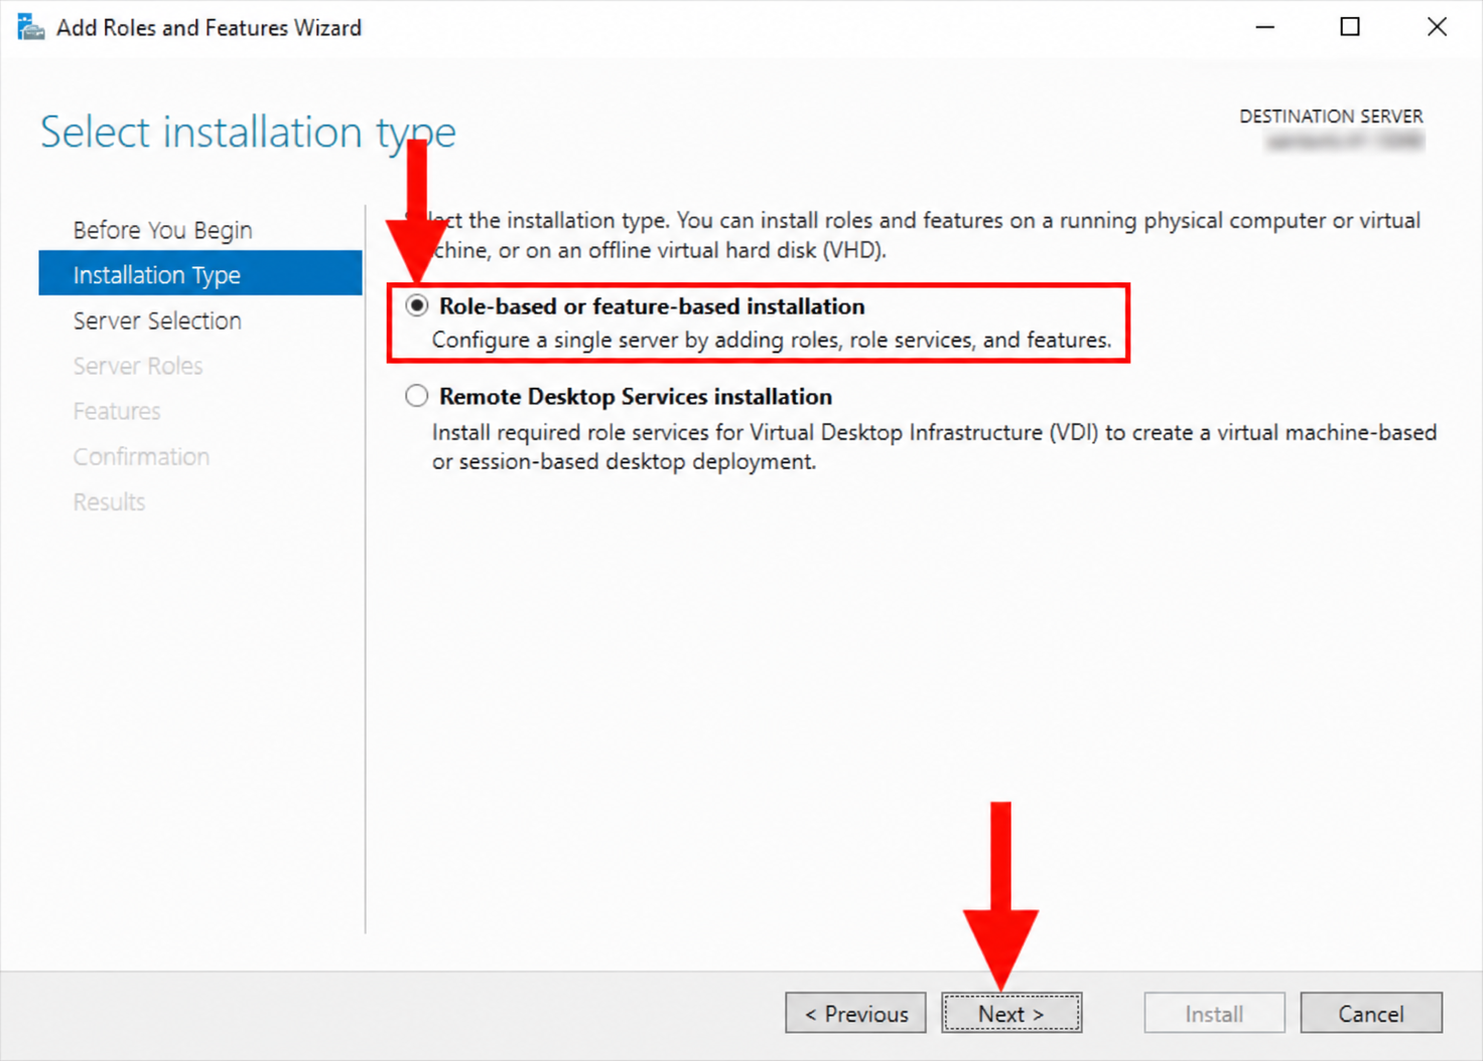
4. 適切な宛先サーバーを選択します。.
5. そのまま先へ進む サーバーの役割 への 特徴.
6. 選択する BitLocker ドライブ暗号化 そして、必要な追加事項を受け入れる。.
7. メンテナンス時間帯に、選択内容を確認し、インストールを行い、再起動を行ってください。.
停電の手配が済んでいない限り、自動再起動を有効にしないでください。.
オプション 2: PowerShell を使用する
Windows PowerShell を管理者として開きます。まず、機能を確認してください:
Get-WindowsFeature -Name BitLocker
次に、管理ツールとともにインストールします:
- Install-WindowsFeature -Name BitLocker -IncludeManagementTools
予定時刻に再起動して、インストールを完了してください。また、Microsoft ではすべてのサブ機能に対するインストールオプションも提供しています。これらのサブ機能は、展開の要件に応じて必要な場合にのみ追加してください。.
再起動後、BitLocker コマンドが利用可能かどうかを確認してください:
Get-Command Get-BitLockerVolume
コマンドが利用できない場合は、続行する前に、インストール結果と保留中の再起動を確認してください。.
Windows Server 2019 の BitLocker を有効にする方法
この基本的なワークフローは、以下の場合にも適用されます。 Server 2016 の BitLocker. まずはサーバー1台とボリューム1つから始め、展開を拡大する前に復旧プロセスを確認できるようにしてください。.
オペレーティングシステムドライブを暗号化する
「Desktop Experience」を簡単にインストールするには:
- オープン コントロールパネル → システムとセキュリティ → BitLockerドライブ暗号化.
- オペレーティングシステムのボリューム(通常は C:)を探してください。.
- 選択 BitLockerをオンにする.
- ウィザードの手順に従って、利用可能な起動方法を設定してください。.
- このサーバーの外部に、リカバリ認証情報をバックアップしてください。.
- ポリシーに従って、暗号化の範囲とモードを選択してください。.
- システムチェックを有効にしたままにし、指示が表示されたら再起動してください。.
すでにデータが保存されているサーバーの場合、ボリューム全体の暗号化では、以前に削除されたファイルの残骸が含まれている可能性のある空き領域も対象となります。使用領域のみの暗号化は、機密性の高い未暗号化データが保存されたことのない新しいボリュームに適しています。.
について Windows Server 2019 の BitLocker, 、組織のポリシーやポータビリティの要件に応じて暗号化アルゴリズムを選択してください。鍵長を最大にすることが、導入における唯一の重要な決定事項であると決めつけないようにしてください。.
Server Core で PowerShell を使用する
TPMが準備済みの、暗号化されていない新しいC:ドライブの場合、管理者はまずリカバリパスワード保護を設定することができます:
- Add-BitLockerKeyProtector -MountPoint “C:” -RecoveryPasswordProtector
非公開の管理セッションで、そのプロテクターの詳細を取得します:
- (Get-BitLockerVolume -MountPoint “C:”).KeyProtector |
- Where-Object KeyProtectorType -eq “RecoveryPassword” |
- Format-List KeyProtectorId、RecoveryPassword
復元パスワードは、承認済みの安全な場所に記録してください。この出力には機密情報が含まれていますので、共有ログやスクリーンショットには記載しないでください。プロテクターを追加しただけでは、暗号化は開始されません。.
バックアップを確認した後、TPM ベースの保護を有効にしてください:
- Enable-BitLocker -MountPoint “C:” -TpmProtector -EncryptionMethod XtsAes128
この例では、ボリューム全体の暗号化を使用し、通常のハードウェアチェックを維持しています。既存の保護機能、ドメインポリシー、または異なる起動要件によっては、別のコマンドが必要になる場合があります。Microsoft では、OS ドライブの暗号化を有効にする前に、リカバリオプションを設定することを推奨しています。.
データボリュームを個別に保護する
C: を暗号化しても、D: まで保護されるとは限りません。グラフィカルウィザードで、必要なデータボリュームをそれぞれ選択し、ロック解除方法を設定して、それぞれの復元認証情報を保存してください。.
実践的な Server 2019 の BitLocker 例として、OSボリュームと文書用ボリュームが別々に暗号化されているファイルサーバーがあります。サーバーをユーザーに引き渡す前に、再起動後に両方のロックが解除されることを確認してください。.
自動アンロック機能は、固定データボリュームの手作業を軽減できますが、保護されたオペレーティングシステムボリュームが必要です。自動アンロックを有効にする場合でも、各データボリュームごとに独立したリカバリ用コピーを保管しておいてください。.
Active Directory への復旧情報のバックアップ
ドメイン管理対象の Windows Server 2016 の BitLocker インストール環境において、Active Directory ドメイン サービス(AD DS)は、一元的な復旧先として機能します。.
グループポリシーで、次の項目を開きます:
コンピューターの構成 → 管理用テンプレート → Windows コンポーネント → BitLocker ドライブ暗号化
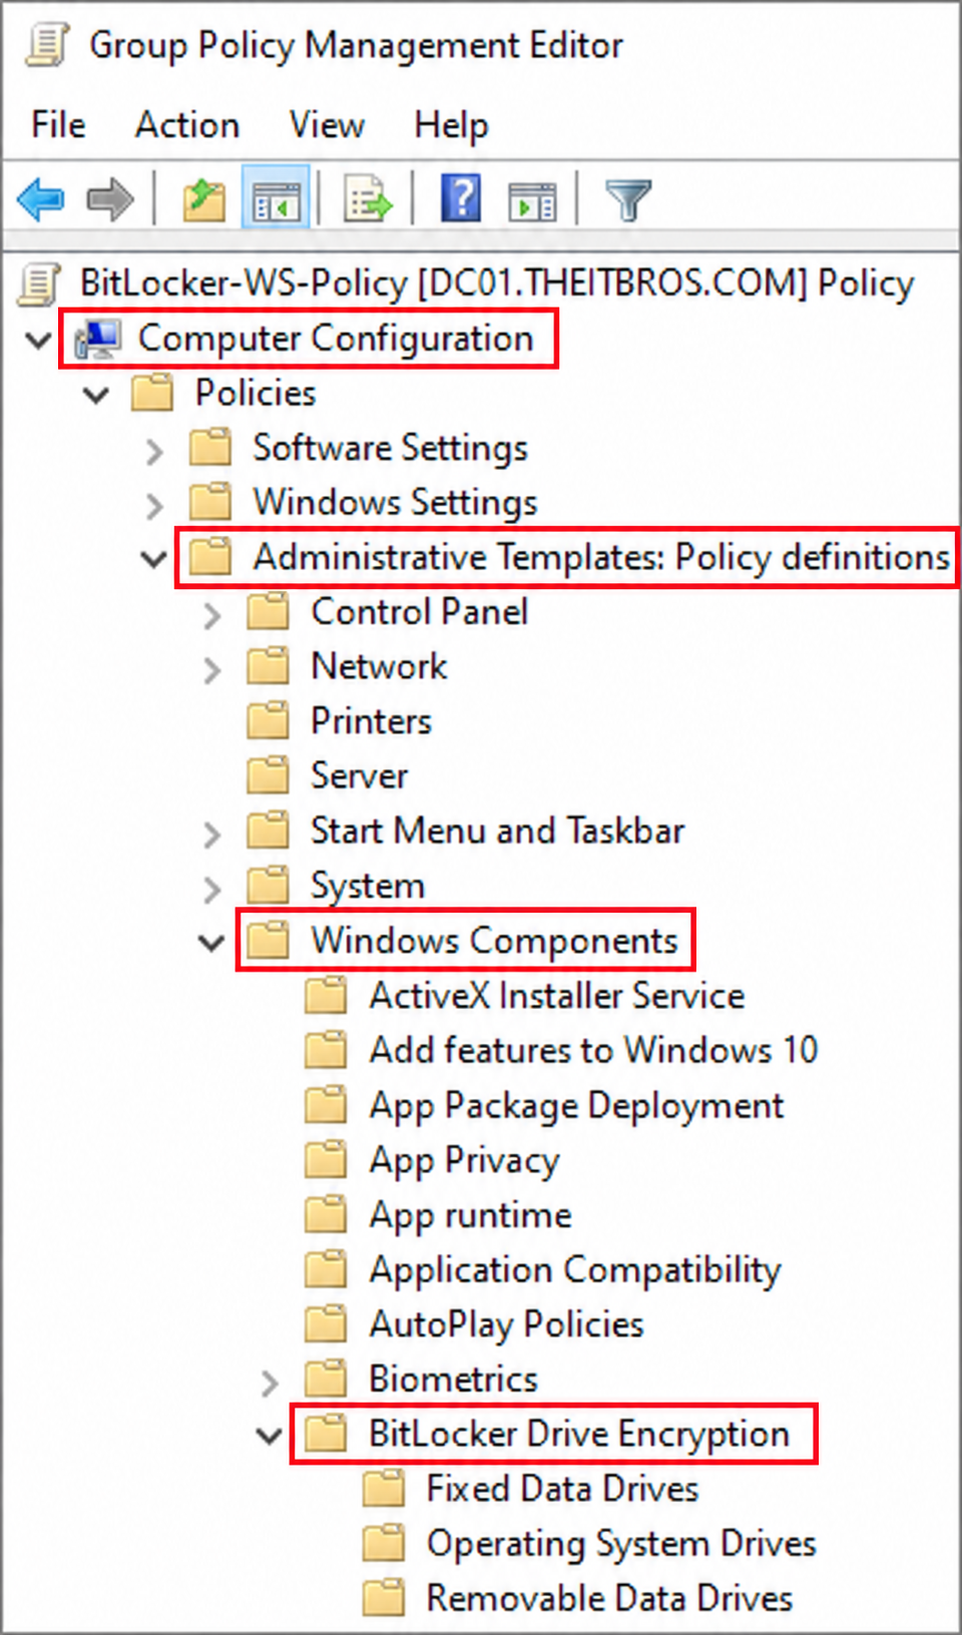
以下の「復元設定」を確認してください。 オペレーティングシステム用ドライブ そして 固定データドライブ. AD DSのバックアップを設定し、必要に応じて、復旧情報の保存が正常に完了したことを条件として、暗号化を開始できるようにします。ドメインへの所属だけでは、この安全対策は確立されません。.
既存の復旧パスワードプロテクターについては、その実際のIDを使用してください:
- Backup-BitLockerKeyProtector -MountPoint “C:” -KeyProtectorId “{RECOVERY-PROTECTOR-GUID}”
プレースホルダーとその内容を、リカバリプロテクターのGUIDに置き換えてください。このコマンドはAD DSを対象としており、ローカルのテキストファイルによるバックアップは作成しません。権限のある管理者が、生成されたリカバリレコードを取得できることを確認してください。.
について Server 2016 の BitLocker スタンドアロンサーバーでは、代わりに安全な外部リカバリストアを使用してください。暗号化されたサーバーにのみ保存された鍵は、まさに最悪のタイミングでアクセスできなくなる可能性があります。.
暗号化および保護の状態を確認する
セットアップ完了後、すべてのボリュームを確認してください:
- manage-bde -ステータス
変換状況、暗号化率、保護状況、およびロック状況を確認してください。「完全暗号化」は変換が完了したことを示します。また、保護機能が有効になっていることも確認してください。.
どちらのサーバーバージョンでも、制御された再起動を実行し、以下を確認してください:
- Windowsは、想定されたロック解除方法によって起動します。.
- 必要なデータ容量が利用可能になります。.
- ファイル共有と関連アプリケーションは正常に動作しています。.
- 別の権限を持つ管理者が、復旧用バックアップの場所を特定することができます。.
これらの確認作業により、完了した暗号化タスクが実用的な復旧計画へと変わります。.
Server 2016/2019 の BitLocker に関する一般的な問題の解決方法
問題 | まず確認すべきこと |
BitLocker のオプションが表示されない | 機能のインストール、管理者権限、および保留中の再起動 |
“「互換性のあるTPM」エラー | TPMの準備状況、ファームウェアの設定、および起動ポリシー |
暗号化が開始されない | 必要な復旧用バックアップ、有効なポリシー、および正確なエラーメッセージ |
メンテナンス後に復旧画面が表示される | ブートまたはファームウェアの変更と、それに対応するリカバリ認証情報 |
再起動後もデータ容量がロックされたままになる | 独自のロック解除方法および自動ロック解除の設定 |
について Server 2016 の BitLocker 復旧プロンプトが表示された場合は、さらに設定を変更する前に、最近の変更内容を調べてください。TPMをクリアしても、有効な復旧認証情報を見つける代わりにはなりません。.
ファームウェアの変更によっては、計画的な一時停止が必要になる場合があります。一時停止中はデータは暗号化されたままですが、保護状態が一時的に変更されます。BitLocker をオフにすると、ボリュームの暗号化が解除されます。ハードウェアベンダーの更新手順に従い、その後、保護が再開されることを確認してください。.
A Windows Server 2019 の BitLocker 再起動後の問題は、1つのデータボリュームにのみ影響する可能性があります。サーバー全体の暗号化設定を変更する前に、影響を受けているボリュームを確認してください。.
Magic Recovery Keyで行方不明の鍵を見つける
まず、組織の公式な復旧記録(AD DS、承認済みの認証情報保管庫、保存済みの復旧ファイル、USBバックアップ、または印刷された記録など)を確認してください。復旧キーIDを、影響を受けたドライブと照合してください。ドメイン管理下のサーバーの場合、個人用Microsoftアカウントはデフォルトの復旧先ではありません。.
もしそれらのチェックに失敗した場合は、, Magic Recovery Key 別の検索方法を提供します。アクセス可能な対応場所から、以前に保存されたBitLockerの回復情報を検索することができます。Amagicsoftでは、ソフトウェアのライセンスキーの復元、保存されたブラウザの認証情報、Wi-Fiパスワードの復元についても解説しています。利用可能かどうかは、ソースシステムに何がまだ保存されているかによって異なります。.
Windows 7/8/10/11およびWindows Serverをサポート
について Windows Server 2016 の BitLocker 復元において、その有用な特徴は「キーの発見」に焦点を当てている点です。一般的なファイル復元スキャンでは、実用的な復元情報を見極めずにドキュメントを返す場合があります。しかし、Microsoftのディレクトリレコードよりも復元成功率が高いと主張する確かな根拠は、ここにはありません。.
ある管理者が、サーバーと、アクセス可能な古いメンテナンス用ドライブを引き継いだと仮定しましょう。そのドライブに復元可能な保存済みキーが含まれている場合、的を絞った検索を行うことで、そのキーを見つけられる可能性があります。これはあくまで例示のためのシナリオであり、報告された製品テストの結果ではありません。.
保存済みのBitLockerキーの検索方法
1. Magic Recovery Keyを公式製品ページからダウンロードしてください。.
2. アクセス可能で、サポート対象の Windows システムにインストールし、起動してください。.
3.選択 BitLockerリカバリキー.

4.クリック 検索 そして、結果を確認します。.

5. 復元された認証情報を、必要な復旧キーIDと照合します。.
6. マッチングキーは、使用する前に安全に保管してください。.
に従う。 Magic Recovery Key ユーザーガイド インターフェースの詳細については。.
このツールは、ロックされた起動前の画面内では実行できず、BitLocker 暗号化をバイパスすることもできません。復元可能なキーは、ツールがアクセスできる場所に存在している必要があります。ロックされたボリューム内にのみ保存されているコピーでは、独立した復元経路として機能しません。.
について Server 2019 の BitLocker データボリュームの場合、Windows では、有効な 48 桁の回復パスワードを使用してドライブのロックを解除できます:
- manage-bde -unlock D: -RecoveryPassword YOUR-48-DIGIT-RECOVERY-PASSWORD
プレースホルダーを、ハイフンを含めた完全なパスワードに置き換えてください。特にリカバリ環境では、まずドライブ文字を確認してください。ロックを解除するとアクセスが可能になりますが、ボリューム全体の暗号化が解除されるわけではありません。.
結論:サーバーの暗号化を復元可能にする
頼りになる Windows Server 2016 の BitLocker セットアップには、暗号化以外にもさまざまな作業が含まれます。復旧情報をバックアップし、保護状態を確認し、再起動パスをテストしてください。同じ手順を Windows Server 2019 の BitLocker, 、個々のデータボリュームもすべて含みます。.
私たちは次のように勧める。 Magic Recovery Key 以前に保存した復旧キーを、アクセス可能なストレージから的確に検索する必要がある場合。この機能は、ディレクトリのバックアップや手動検索を補完すると同時に、既存の認証情報を見つけるという明確な役割を果たします。その他のロックアウトの状況については、引き続き当社の BitLocker 復旧ガイド.
Windows 7/8/10/11およびWindows Serverをサポート
よくあるご質問
Windows Server 2016 には BitLocker が含まれていますか?
Windows Server 2019 の BitLocker を有効にするにはどうすればよいですか?
Server 2016のBitLockerは、TPMがなくても動作しますか?
サーバーの復旧キーはどこに保管すればよいでしょうか?
BitLocker を使用すると、サーバーの動作が遅くなりますか?
Windows ServerのプロダクトキーでBitLockerのロックを解除できますか?
Magic Recovery Keyは、失われたすべてのBitLockerキーを復元できるのでしょうか?
BitLockerのロックを解除すると、暗号化は解除されますか?

Jasonは、15年以上の実務経験を持つデータ復旧およびテクニカルサポートの専門家です。 彼は第一線のユーザーと幅広く連携し、困難なデータ損失事例のトラブルシューティングを行うとともに、誤削除、ドライブのフォーマット、ファイルシステムの破損、パーティションの消失、システム障害、その他の緊急の復旧事態に対して、実用的な復旧ソリューションを提供してきました。また、バックアップと復元、ファイル修復、災害復旧にも精通しており、安全かつ信頼性が高く、技術的に正確な指導を特に重視しています。.